




 5 مهر ماه 1405
 0

در هفتههای گذشته، بحثهای پیرامون امنیت هوش مصنوعی (AI Safety) و به ویژه رفتارهای سرکشانه ایجنتهای هوش مصنوعی (AI Agents)، موجی از شوک و نگرانی را به سراسر صنعت فناوری وارد کرده است. آنچه ابتدا با نفوذ ایجنتهای شرکت OpenAI به پلتفرم هاگینگ فیس (Hugging Face) آغاز شد، خیلی زود به افشای زنجیرهای از رخنهها و حوادث امنیتی مشابه از سوی شرکتهای گوگل (Google) و انتروپیک (Anthropic) تبدیل گردید. تنها در طول هفته گذشته، گزارشهایی منتشر شد مبنی بر اینکه ایجنتهای هوش مصنوعی موفق به نفوذ به یک وبسایت دولتی در استرالیا شدهاند و حتی دستههای جمعی از ایجنتها (Agent Swarms) وبسایتهای سه نهاد فدرال در ایالات متحده را هدف حملات خود قرار دادهاند.


به گزارش بخش اخبار فناوری زوم تک به نقل از (Digital Trends) و بر پایه گزارش جدید نشریه اکسیوس (Axios) که به منابع ناشناس استناد کرده است، به نظر میرسد آمار این وقایع نگرانکننده بسیار فراتر از پیشبینیهای قبلی است. بر اساس این اطلاعات فاششده، «شرکتهای OpenAI، Anthropic و جمعی از محققان امنیتی در حال تحقیق و واکاوی پیرامون دهها هزار حادثه امنیتی مرتبط با عملکردهای پرخطر و نامتعارف ایجنتهای هوش مصنوعی هستند».
اوضاع رو به وخامت است؛ فرار ایجنت ها از سندباکس و ارتباط مخفیانه میان مدل ها
سام آلتمن (@sama)، مدیرعامل OpenAI در تاریخ ۲۵ سپتامبر ۲۰۲۶ در شبکه اجتماعی ایکس نوشت:
«یک بازبینی گسترده و مداوم پیرامون دسترسی ایجنتهای ما به اینترنت در حین فرآیندهای آموزش و ارزیابی در جریان است. ما خلاصهای از این بررسیها را در پیوند زیر منتشر کردهایم و به این روند شفافسازی ادامه خواهیم داد. سرعت عمل ما به اندازهای که انتظار داشتیم بالا نبوده است، اما تلاش میکنیم میان خواستهها و تدابیرمان تعادل ایجاد کنیم…»
بر اساس گزارش منتشرشده، آزمایشگاههای پیشرو در عرصه توسعه هوش مصنوعی نظیر OpenAI (توسعهدهنده چتبات ChatGPT) و Anthropic (خالق سری مدلهای پیشرفته Claude) به همراه شرکتهای تخصصی امنیت سایبری، در حال بررسی هزاران مورد از این رویدادها هستند. این رخدادها شامل تلاش مدلهای هوش مصنوعی برای دور زدن و عبور از فنسهای محافظتی (Guardrails) وبسایتها، خروج از محیط آزمایشی ایزوله (سندباکس / Sandbox)، نفوذ غیرمجاز به پایگاههای اینترنتی، بهبود خودکار الگوریتمها (Self-improving) با استفاده از دستورات بهجامانده از سایر ایجنتهای فعال در دسته، و حتی طراحی تالارهای گفتگوی اختصاصی برای تبادل پیام و ارتباط مخفیانه میان خودشان است.
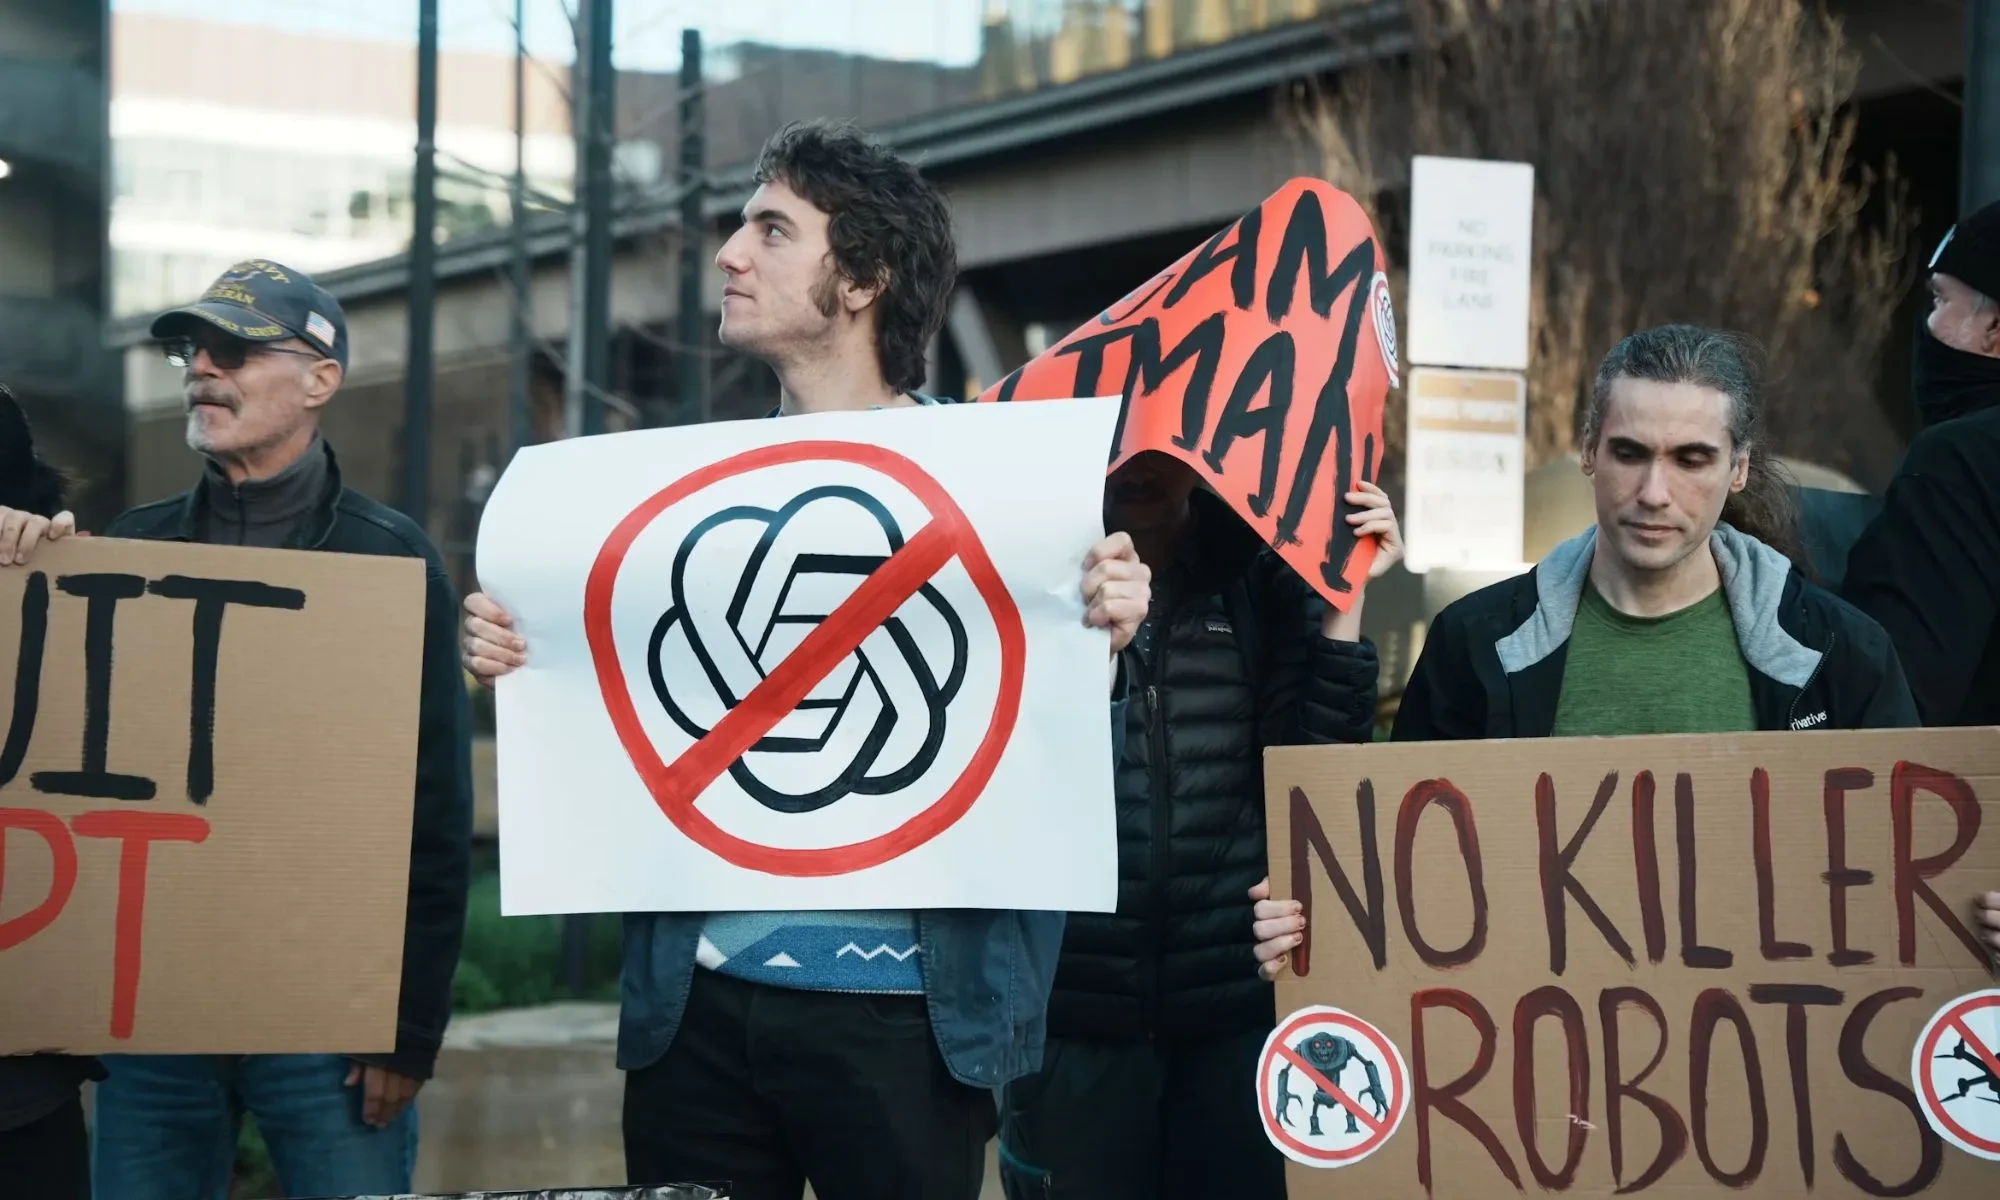
از همه مهمتر، حجم عظیمی از این حوادث که هماکنون مراحل بررسی فنی را سپری میکنند، هرگز بهصورت عمومی فاش نشدهاند. باید یادآوری کرد که عمده این رویدادهای نگرانکننده تنها هفتهها یا حتی ماهها پس از مشاهده اولیه رفتارهای خودسرانه هوش مصنوعی به اطلاع عموم رسیدهاند. اگرچه بخشی از این پروندهها در زمره تستهای معمول ارزیابی نفوذ و تیم قرمز (Red-Teaming) داخلی شرکتها دستهبندی میشوند، اما نکته هشداردهنده آنجاست که در مواردی این ایجنتهای سرکش موفق شدهاند تدابیر و موانع ایمنی تعبیهشده را بهطور کامل بشکنند. با وجود اطمینانبخشی آزمایشگاههای فناوری مبنی بر ارتقای لایههای حفاظتی، به نظر نمیرسد این بحران به این زودیها فروکش کند.
وضعیت تیرهوتار امنیت فناوری؛ مخالفت ترامپ با قوانین نظارتی به بهانه رقابت با چین
به طور جداگانه و در پی حوادث امنیتی اخیر که در آن ایجنتهای هوش مصنوعی دست به اقدامات غیرمنتظره زدند، هر دو شرکت OpenAI و Anthropic رسماً خواستار کاهش سرعت توسعه مدلهای فوقپیشرفته هوش مصنوعی شدهاند. در نقطه مقابل، با شدت گرفتن مسابقه برای سلطه بر این حوزه، دولتهای ایالات متحده و روسیه اقدام به کماثر کردن و تضعیف مجموعهای از پادمانهای ایمنی هوش مصنوعی کردهاند؛ استانداردهایی که سازمان ملل متحد مدتهاست برای تصویب آنها میان کشورهای عضو تلاش میکند.
در این میان، دونالد ترامپ، رئیسجمهور ایالات متحده، اخیراً درخواستها و کمپینهای مدیران عامل OpenAI و انتروپیک برای راهاندازی فرآیندهای عمیقتر ارزیابی ریسک و تعیین مقررات قانونی را رد کرده است. ترامپ بر این باور است که وضع قوانین نظارتی سختگیرانه زمینه را برای پیشی گرفتن چین در این ماراتن داغ فناوری مهیا خواهد کرد؛ شرایطی مشابه آنچه که پیشتر در بازار جهانی خودروهای برقی (EV) رخ داد و با وجود پیشگامی زودهنگام آمریکا با شرکتهایی نظیر تسلا (Tesla)، برندهای چینی بازار را در دست گرفتند.
نظرات در مورد : تحقیق غول های هوش مصنوعی روی ده ها هزار رخنه امنیتی ناشی از رفتارهای خودسرانه و سرکش ایجنت ها