



 19 آبان ماه 1405
 0
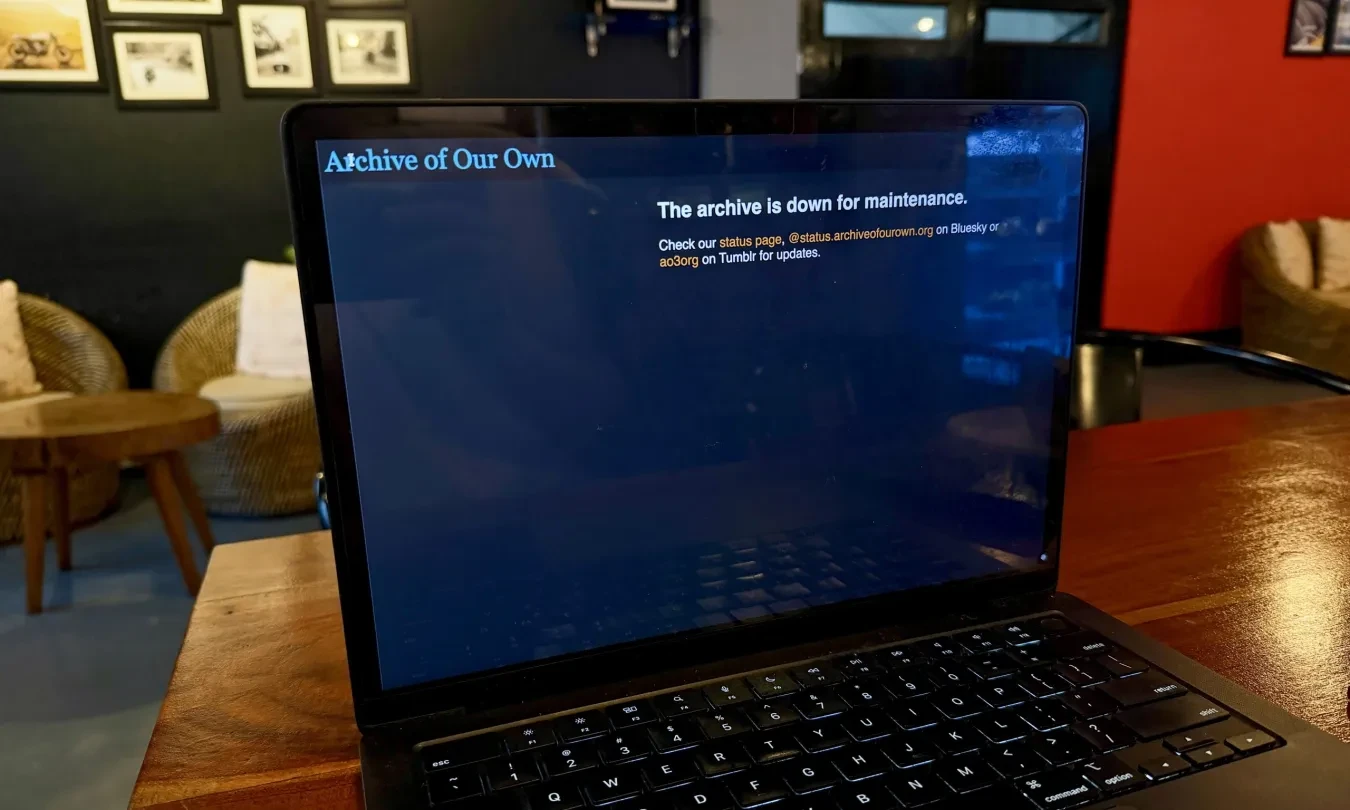
هک شدن پایگاه داده AO3 و تداوم قطعی بزرگ ترین وبسایت فنفیکشن جهان
یکی از بزرگترین وبسایتهای داستاننویسی طرفداری (فنفیکشن) در جهان یعنی Archive of Our Own، از تاریخ ۲۹ اکتبر از دسترس خارج شده است و تا به امروز، خدمات آن پس از تایید وقوع یک رخنه امنیتی توسط تیم مدیریتی، هنوز بازیابی نشده است. در بهروزرسانی منتشر شده در ۳۰ اکتبر، مسئولان این وبسایت اعلام کردند که شواهدی مبنی بر وقوع یک حادثه امنیتی شناسایی کردهاند و تیم در حال رفع این مشکل است؛ در حالی که به کاربران اطمینان دادند هیچ دادهای از کتابخانه عظیم داستانهای اهدایی کاربران حذف نشده است.


سرقت آثار و تبدیل آنها به کتاب های صوتی هوش مصنوعی
به گزارش بخش اخبار فناوری زوم تک به نقل از Digital Trends، در جدیدترین بهروزرسانی که چند روز پیش به اشتراک گذاشته شد، اپراتورهای سایت اعلام کردند که تلاشها برای بازگرداندن آن همچنان ادامه دارد. آنها تاریخ دقیقی برای زمان آنلاین شدن مجدد سایت ارائه نکردند و تنها متذکر شدند که تخمین اولیه دو تا چهار هفتهای برای بازسازی همچنان معتبر است. در شبکههای اجتماعی، کاربران زیادی ناراحتی خود را از قطعی طولانیمدت سایت ابراز کرده و همزمان به روند نگرانکنندهای اشاره کردهاند که توسط هوش مصنوعی تشدید شده است.
مدتی کوتاه پس از از دسترس خارج شدن Archive of Our Own (که به اختصار با نام AO3 شناخته میشود)، چندین وبسایت کپیبردار مانند AO3.life ظاهر شدند. به نظر میرسد این سایتها به صورت غیرقانونی اقدام به استخراج داده (Scraping) داستانهای فنفیکشن از AO3 کردهاند و در سایت AO3.life، بسیاری از این داستانها حتی بدون کسب اجازه از نویسندگان، به کتابهای صوتی تولید شده با هوش مصنوعی تبدیل شده و برای فروش قرار گرفتهاند. برخی از بزرگترین سایتهای کلون شده پس از مواجهه با حجم زیادی از اخطارهای حذف به دلیل نقض کپیرایت، از آن زمان تعطیل شدهاند.
سواستفاده مالی از آثار ادبی؛ تجارتی زشت که تازگی ندارد
وضعیت AO3 از زاویهای دیگر وخیمتر است، زیرا آثار استخراج شده بستهبندی مجدد شده و مورد تجاریسازی غیرقانونی قرار گرفتهاند. این اولین باری نیست که چنین اتفاقی میافتد. در سال ۲۰۲۴ نیز فروشندگانی در پلتفرم Etsy آثار را از سایتهایی مانند AO3 استخراج کرده و آنها را به کتابهای فیزیکی تبدیل میکردند که قیمت برخی از آنها تا ۱۰۰ دلار هم میرسید.
ناومی نوویک، یکی از همبنیانگذاران AO3، در گفتگو با CNN انگشت اتهام را به سمت شرکتهای هوش مصنوعی گرفت و ادعا کرد که به دلیل بیمسئولیتی آنها، تقریباً کل دنیای فناوری به طور همزمان تحت فشار قرار گرفته و در حال مسابقه برای ارائه وصلههای امنیتی با سرعتی سرسامآور است. او خاطرنشان کرد که این موضوع بهویژه برای یک مجموعه که توسط داوطلبان اداره میشود، بسیار دشوار است. البته تا کنون هیچ تایید رسمی مبنی بر اینکه هوش مصنوعی نقشی مستقیم در حمله سایبری به AO3 داشته است وجود ندارد.
تهدیدات جدید حملات سایبری و ابزارهای هوش مصنوعی سرکش
طی چند ماه گذشته، اخبار متعددی درباره حوادثی شنیدهایم که در آنها از هوش مصنوعی برای هک و سایر فعالیتهای غیرقانونی استفاده شده است. در همین حال، کارشناسان حوزه امنیت هشدار دادهاند که هوش مصنوعی چالشهای امنیت سایبری را به یک کابوس تبدیل خواهد کرد. و این موضوع فقط محدود به مدلهای متنباز بدون نردههای محافظ (Guardrails) نیست؛ حتی مدلهای پیشرو توسعهیافته توسط شرکتهایی مانند Anthropic و OpenAI نیز طی ارزیابیهای امنیت سایبری در چند ماه گذشته به طور غیرمنتظرهای از محیطهای تست خود خارج شده و به سیستمهای ثالث نفوذ کردهاند.
وبسایت Archive of Our Own میزبان بیش از ۸۳,۰۰۰ فندوم مختلف و بیش از ۱۸ میلیون اثر از نویسندگان سراسر جهان است. این اولین باری نیست که AO3 هدف حمله قرار میگیرد. در ژوئیه ۲۰۲۳، این وبسایت پس از اینکه توسط گروه هکری Anonymous Sudan تحت حمله DDoS قرار گرفت، به مدت ۲۸ ساعت از دسترس خارج شد؛ این گروه ادعا کرده بود که سایت را به دلیل میزبانی محتوای صریح و داستانهای خاص هدف قرار داده است.
هشدار مهم امنیتی به کاربران پایگاه داده AO3
در مورد وضعیت اخیر، تیم AO3 احتمال به سرقت رفتن پایگاه داده کاربران را به طور کامل رد نکرده است. اگرچه AO3 نامهای واقعی کاربران را جمعآوری نمیکند و اطلاعات اهداکنندگان مالی نیز به صورت جداگانه ذخیره میشود، اما پایگاه داده کاربران میتواند شامل نامهای کاربری، آدرسهای ایمیل، آدرسهای IP و رمزهای عبور هششده (Hashed Passwords) باشد. به همین دلیل به کاربران توصیه شده است که رمز عبور خود را در هر سایت دیگری که از اعتبارنامه AO3 در آن استفاده مجدد کردهاند، فوراً تغییر دهند.
نظرات در مورد : هک بزرگ وبسایت Archive of Our Own؛ بحران سرقت داستانها و ورود ابزارهای هوش مصنوعی