



 13 مهر ماه 1405
 0
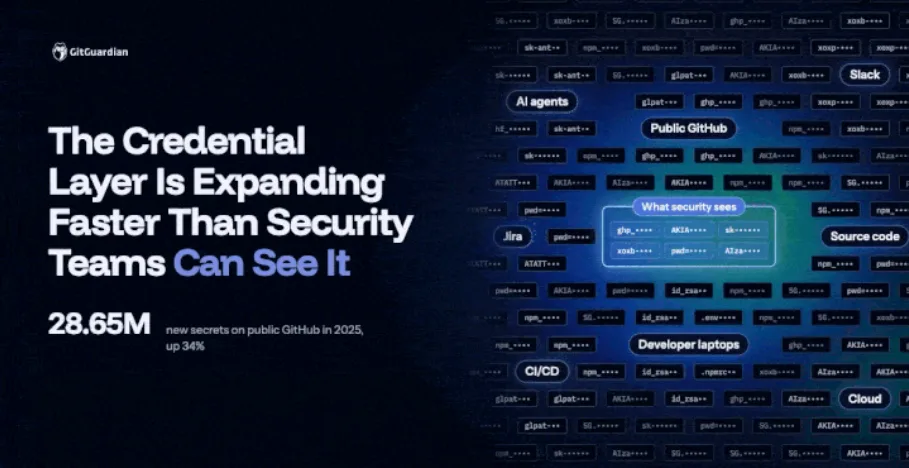
به گزارش زوم تک از هکر نیوز، هر سازمان و کسب و کار مدرنی در دنیای امروز به شدت به اعتبارنامهها وابسته است. این اعتبارنامهها همان پلهای ارتباطی امنی هستند که انسانها، سامانههای نرمافزاری و اکنون عاملهای پیشرفته هوش مصنوعی از طریق آنها به دادهها، سرویسهای ابری و یکدیگر متصل میشوند.


وابستگی روزافزون سازمانهای مدرن به اعتبارنامهها و هویتهای ماشینی
با این حال، افزایش چشمگیر سرعت توسعه و تولید انبوه کدها به معنای ایجاد زیرساختهای گستردهتر و به دنبال آن، تولید روزافزون اسرار و کلیدهای دسترسی دیجیتال است. رشد برنامههای کاربردی، ظهور مدلهای یکپارچهسازی نوین، گسترش اتوماسیونهای سازمانی و ورود مستقل ابزارهای مبتنی بر هوش مصنوعی، همگی به این معنا هستند که کلیدها، توکنها و هویتهای غیرانسانی با سرعتی باورنکردنی در حال تکثیر هستند؛ سرعتی که پایش و رصد آن به مراتب فراتر از توان و دید نظارتی تیمهای امنیتی سنتی رفته است.
رشد تصاعدی اسرار هاردکد شده و نشت اطلاعات حساس در گیتهاب
آمارهای ارائه شده توسط پلتفرمهای امنیتی از جمله گیت گاردین (GitGuardian) زنگ خطری جدی را برای جامعه فناوری به صدا درآورده است. بر اساس این دادهها، تنها در طول یک سال بیش از ۲۸.۶۵ میلیون کلید محرمانه و اعتبارنامه هاردکد شده جدید در کامیتهای عمومی گیتهاب کشف و شناسایی شده است که نسبت به سالهای پیش جهش بیسابقهای معادل ۳۴ درصد را ثبت کرده است. نکته بسیار نگرانکنندهتر این است که نشت اسرار مربوط به زیرساختها و سرویسهای هوش مصنوعی با شتاب سرسامآور بالغ بر ۸۱ درصد افزایش یافته است. هکرها و بازیگران تهدید با آگاهی از این پراکندگی نامنظم، دیگر نیازی به شکستن پروتکلهای رمزنگاری پیچیده ندارند؛ آنها تنها با جستجوی این کلیدهای معتبر و رها شده در فضای عمومی، به سادگی هویتهای مجاز را جعل کرده و مستقیما وارد شبکههای حیاتی سازمانها میشوند.
ماندگاری خطرناک کلیدهای لو رفته و چالش هویتی در پروژهها
یکی از تاریکترین ابعاد پراکندگی اسرار، ماندگاری بسیار طولانی آنها پس از افشا شدن است. شواهد آماری نشان میدهد که بخش عمدهای از کلیدها و دسترسیهای معتبری که سالها پیش فاش شده بودند، همچنان در سرورها و پایگاههای داده فعال هستند و مدیران سیستم حتی از وجود یا دامنه دسترسی آنها اطلاعی ندارند. این هویتهای غیرانسانی که شامل توکنهای رابط برنامهنویسی (API)، حسابهای سرویس، کلیدهای دسترسی به پایگاه داده و وبهوکها میشوند، پس از اتمام پروژهها بدون فرآیند خروج و ابطال به حال خود رها میگردند. زمانی که یک مهاجم چنین کدهایی را کشف میکند، شعاع تخریب بالقوه میتواند به دهها سرویس متصل در زنجیره تامین نرمافزار سرایت کند، بدون آنکه هشداری در سیستمهای تشخیص نفوذ فعال شود.
راهکار سهگانه مقابله؛ شناسایی، ترمیم و پیشگیری در چرخه امنیت کد
متخصصان امنیت سایبری تاکید میکنند که مهار لایه در حال گسترش اعتبارنامهها مستلزم یک چارچوب عملیاتی جامع و متصل مبتنی بر سه قابلیت اساسی است: شناسایی، ترمیم و پیشگیری. این فرآیند الزاما با شناسایی آغاز میشود، چرا که هیچ سازمانی نمیتواند بر داراییهایی که از وجود آنها بیخبر است نظارت کند. تیمهای توسعه و امنیت ابتدا باید تصویر شفافی از نوع اعتبارنامهها، مکانهای ذخیرهسازی و سطح دسترسی هر کدام ترسیم کنند. پس از ایجاد این فهرست دقیق، مرحله ترمیم به ابطال و تعویض کلیدهای در معرض خطر میپردازد و در گام نهایی، سیاستهای سختگیرانه پیشگیرانه مانند اعمال ابزارهای نظارتی در مراحل پیش از کامیت و پایپلاینهای استقرار خودکار مانع از ورود کلیدهای جدید به محیطهای ذخیرهسازی کد میشوند.
گذار از اعتماد ایستا به سمت هویتهای پویا در معماری اعتماد صفر
کارشناسان حوزه امنیت زنجیره تامین به سازمانها هشدار میدهند که برای مقابله پایدار با بحران نشت اسرار، باید اتکا به اعتبارنامههای ثابت و دائمی را کنار بگذارند. راهکار اساسی، حرکت به سمت هویتهای موقت با طول عمر کوتاه بر پایه اصول معماری اعتماد صفر است. در این شیوه، ابزارها و عاملهای نرمافزاری تنها در لحظه نیاز، مجوزهای لازم برای انجام یک وظیفه خاص را دریافت میکنند و بلافاصله پس از اتمام فرآیند، دسترسیها لغو میشود. تا زمانی که شرکتها سازوکار مشخصی برای انتساب هویت به سامانهها و ارزیابی پیوسته دسترسیها در نظر نگیرند، این لایه اعتباری نامرئی به بزرگترین برگ برنده نفوذگران در تاریکترین گوشههای زیرساخت دیجیتال بدل خواهد ماند.
نظرات در مورد : بحران پنهان در امنیت سایبری؛ لایه اعتبارنامهها سریعتر از دید تیمهای امنیتی در حال گسترش است