



 12 مهر ماه 1405
 0
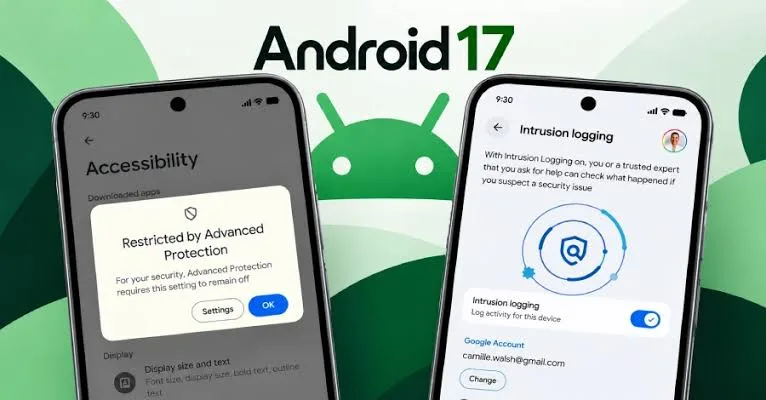
گوگل با یک تغییر امنیتی جدید، یکی از مسیرهای اصلی سوءاستفاده بدافزارهای اندرویدی از سرویسهای Accessibility را مسدود میکند. گوگل از یک قابلیت امنیتی جدید در اندروید 17 خبر داده است که در صورت فعال بودن Advanced Protection، دسترسی به سرویسهای Accessibility را تنها به برنامههای تاییدشدهای محدود میکند که در دسته Accessibility Tools قرار دارند.


این تغییر در حالی انجام میشود که برنامههای مخرب اندرویدی در سالهای اخیر از API مربوط به AccessibilityService به عنوان یکی از مسیرهای اصلی برای حملات بدافزاری و کلاهبرداریهای مالی استفاده کردهاند.
Advanced Protection یک تنظیم امنیتی است که مجموعهای از قابلیتهای امنیتی اندروید را برای محافظت بیشتر از دستگاه در برابر تهدیدهای احتمالی فعال میکند.
گوگل اعلام کرده است که در اندروید 17، فعال کردن Advanced Protection به صورت خودکار دسترسی به AccessibilityService را تنها برای برنامههای تاییدشدهای که به عنوان Accessibility Tools طبقهبندی شدهاند، مجاز میکند. این اقدام با هدف مسدود کردن یکی از مسیرهای مهم حمله انجام شده و در عین حال قابلیتهای ضروری فناوریهای کمکی را حفظ میکند.
چرا AccessibilityService برای مهاجمان جذاب است؟
API مربوط به AccessibilityService یک چارچوب قدرتمند در اندروید است که به برنامهها اجازه میدهد در پسزمینه اجرا شوند، رویدادهای رابط کاربری را دریافت کنند و از طرف کاربر با سایر برنامهها تعامل داشته باشند.
هدف اصلی این قابلیت کمک به کاربران دارای معلولیت است؛ برای مثال از طریق صفحهخوانها یا سیستمهای کنترل صوتی. با این حال، دسترسی گسترده این سرویس در سالهای اخیر توسط تروجانهای بانکی و جاسوسافزارها نیز مورد سوءاستفاده قرار گرفته است.
این بدافزارها میتوانند بدون نیاز به دسترسی روت، اطلاعات حساس را استخراج کرده و اقدامات مخرب انجام دهند.
اگر کاربر با یک روش مهندسی اجتماعی فریب داده شود و سرویس Accessibility را برای یک برنامه مخرب فعال کند، بدافزار میتواند از این دسترسی برای خواندن اطلاعات حساس، ثبت کلیدهای فشردهشده، نمایش صفحات ورود جعلی روی برنامههای واقعی، انجام تراکنشهای مالی و دریافت مجوزهای حساس بیشتر استفاده کند.
گوگل میگوید سرویسهای Accessibility به دلیل طراحی خود برای تعامل مستقیم با صفحه نمایش، میتوانند توسط مهاجمان برای خواندن دادههای حساس، نصب بدافزار یا حتی جلوگیری از حذف برنامه مخرب مورد سوءاستفاده قرار بگیرند.
اقدامات قبلی گوگل برای مقابله با سوءاستفاده از Accessibility
گوگل طی سالهای اخیر چندین اقدام برای کاهش سوءاستفاده از این قابلیت انجام داده است.
- جلوگیری از فعال کردن سرویسهای Accessibility توسط برخی برنامههای نصبشده از خارج از فروشگاه.
- ارائه قابلیتهای حفاظتی هنگام تماس که از غیرفعال کردن Google Play Protect، نصب برنامه از منابع دیگر و اعطای مجوزهای Accessibility جلوگیری میکنند.
- معرفی accessibilityDataSensitive که به توسعهدهندگان اجازه میدهد یک View یا composable حاوی اطلاعات حساس را مشخص کنند تا برنامههای مشکوک نتوانند به دادههای حساس آن دسترسی پیدا کنند یا با آن تعامل داشته باشند.
- استفاده از Android Advanced Protection Mode برای جلوگیری از استفاده برخی برنامهها از API مربوط به سرویسهای Accessibility.
سایر قابلیتهای امنیتی اندروید 17
محافظت از AccessibilityService تنها تغییر امنیتی اندروید 17 نیست و گوگل چند قابلیت دیگر را نیز برای افزایش امنیت دستگاه معرفی کرده است.
- Intrusion Logging: ثبت مداوم و حفظ حریم خصوصی رویدادهای امنیتی برای بررسی حملات پیچیده جاسوسافزاری.
- USB Protection: جلوگیری از دسترسی غیرمجاز مهاجمان به دستگاه از طریق اتصال فیزیکی USB.
- Disable WebGPU: کاهش سطح حمله در برابر سوءاستفادههای پیچیده مبتنی بر مرورگر.
- Failed Authentication Lock: قفل کامل دستگاه پس از تلاشهای ناموفق احراز هویت برای مقابله با دستکاری فیزیکی و حملات brute-force.
- View Supporting Apps: نمایش برنامههایی که وضعیت Advanced Protection را بررسی کردهاند.
اگر Advanced Protection فعال باشد چه اتفاقی میافتد؟
گوگل اعلام کرده است که توسعهدهندگان میتوانند هنگام فعال بودن Advanced Protection از وضعیت آن مطلع شوند تا قابلیتهای امنیتی ویژه خود را برای این گروه از کاربران به صورت خودکار فعال کنند.
کاربرانی که از قبل Advanced Protection را فعال کردهاند، پس از ورود قابلیتهای جدید به دستگاه خود، یک اعلان دریافت خواهند کرد.
برای استفاده از قابلیتهای پزشکی قانونی جدید نیز کاربران باید به بخش تنظیمات Advanced Protection مراجعه کرده و Intrusion Logging را به صورت دستی فعال کنند.
نظرات در مورد : اندروید 17 با فعال بودن Advanced Protection دسترسی سرویسهای Accessibility را به ابزارهای تاییدشده محدود میکند