



 5 آبان ماه 1405
 0
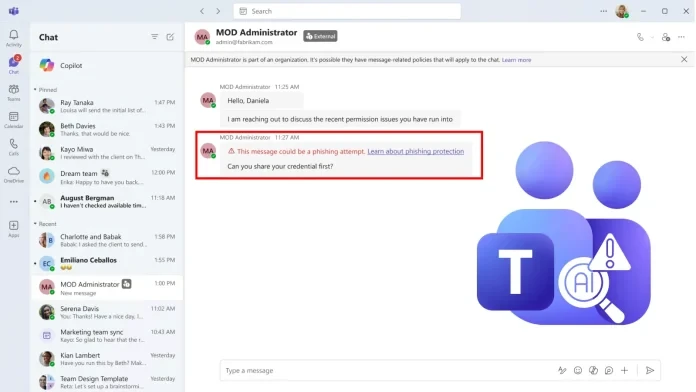
مایکروسافت در حال آمادهسازی قابلیت تشخیص فیشینگ مبتنی بر هوش مصنوعی برای مایکروسافت تیمز (Microsoft Teams) است تا با استفاده از زمینه مکالمات، کلاهبرداریهایی را که ممکن است هیچ لینک یا فایل پیوست مضری نداشته باشند، شناسایی کند. این ویژگی عمدتاً روی اولین مکالمات با مخاطبین خارجی تمرکز خواهد کرد؛ جایی که مهاجمان میتوانند خود را به عنوان کادر پشتیبانی قابلاعتماد جا بزنند و از کارمندان بخواهند اطلاعات حساس را به اشتراک بگذارند.


به گزارش بخش اخبار فناوری زوم تک به نقل از مایکروسافت ، مایکروسافت جزئیات این تغییر را در اطلاعیه مرکز پیام MC1519866 که در تاریخ ۲۱ اکتبر ۲۰۲۶ منتشر شد، تشریح کرد. انتشار هدفمند قرار است در اوایل نوامبر آغاز شده و تا اواسط نوامبر به پایان برسد. همچنین انتظار میرود دسترسی عمومی در سطح جهان از اوایل دسامبر آغاز شده و تا اواسط دسامبر به اتمام برسد، و این ویژگی در ماه نوامبر به دست تمامی مشتریان نخواهد رسید.
نحوه کمک زمینه مکالمه به تشخیص فیشینگ
نشانههای هشداردهنده سنتی، مانند لینکهای مشکوک و فایلهای آلوده، همیشه در حملات مهندسی اجتماعی وجود ندارند. در عوض، یک پیام میتواند اعتماد ایجاد کند، ادعای مشکل فوری در حساب کاربری داشته باشد و فرد را متقاعد کند که رمز عبور را فاش کند یا دسترسی از راه دور را تایید کند.
مایکروسافت میگوید قابلیت جدید، زمینه مکالمه را برای شناسایی فیشینگ، جعل هویت، مهندسی اجتماعی و اهداف فریبنده تجزیهوتحلیل خواهد کرد. راهنمای پشتیبانی این شرکت پوشش چتهای فردی و گروهی شامل مخاطبین خارجی جدید در پلتفرمهای موبایل، دسکتاپ و وب را توصیف میکند. ورودی نقشه راه ۵۷۵۲۸۸ از پشتیبانی اندروید، آیاواس، مک، دسکتاپ و وب برای ابر استاندارد جهانی خبر میدهد.
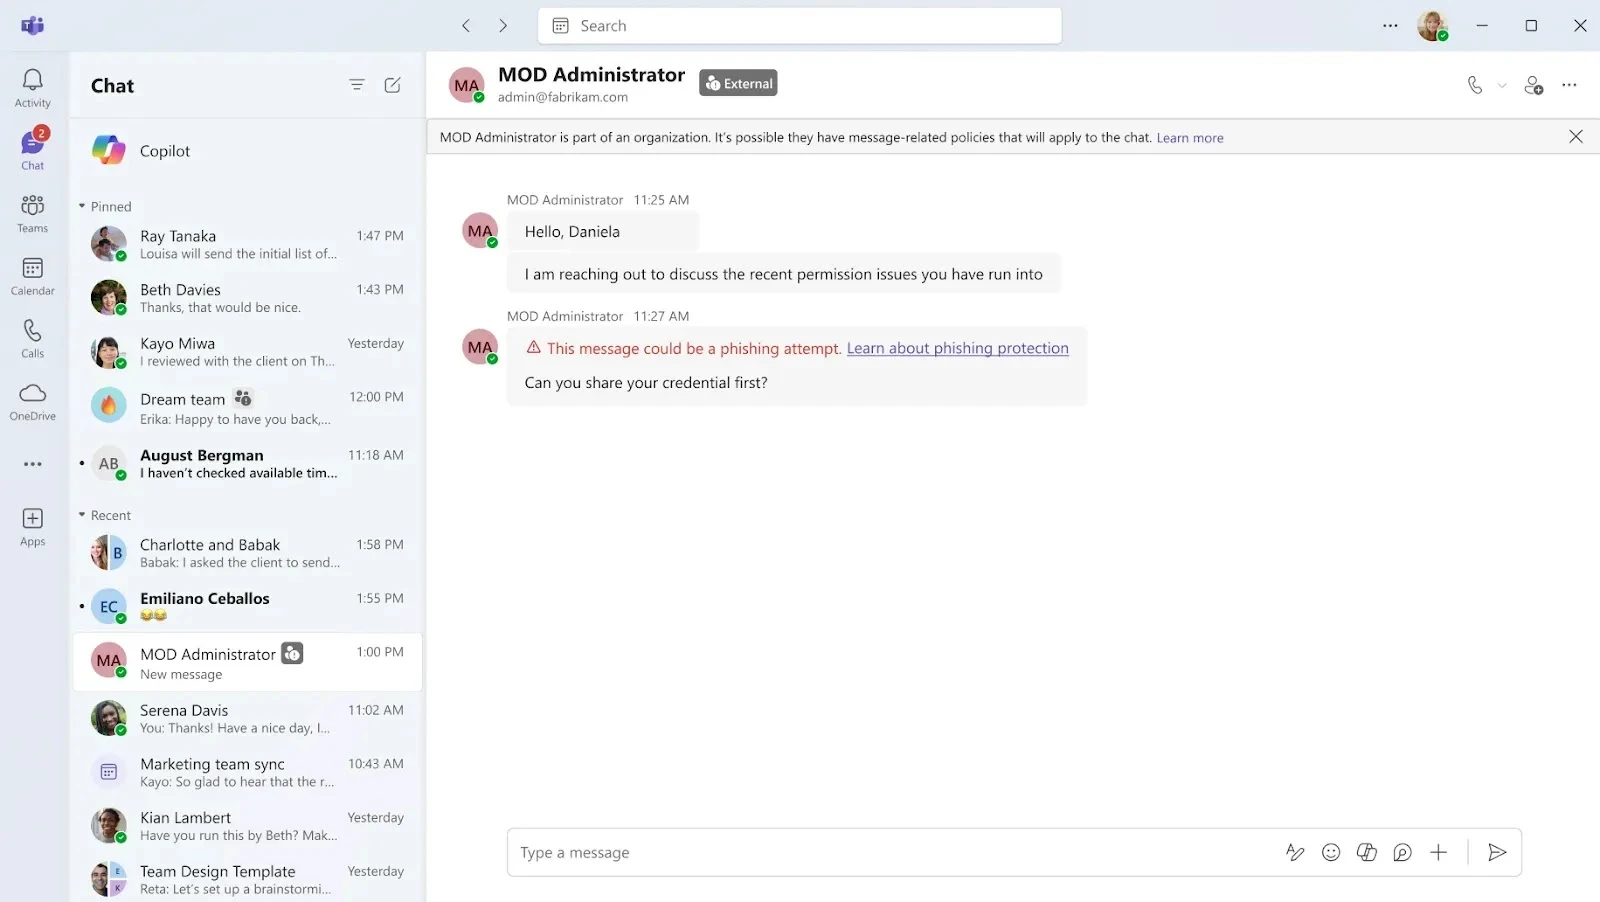
مثال هشداردهنده همراه با این اعلامیه، یک حساب کاربری خارجی به نام «MOD Administrator» را نشان میدهد که درباره مشکلات دسترسی بحث میکند و سپس میپرسد: «آیا میتوانید ابتدا مشخصات کاربری خود را به اشتراک بگذارید؟» تیمز اعلانی را نمایش میدهد مبنی بر اینکه این پیام ممکن است یک تلاش برای فیشینگ باشد. این مثال نشان میدهد که چگونه مفهوم یک مکالمه حتی بدون یک URL خطرناک میتواند اهمیت داشته باشد.
الگو های حمله و نحوه واکنش امنیتی
این ویژگی به یک الگوی حمله آشنا رسیدگی میکند. پیش از این، اخبار امنیت سایبری گزارش داده بود که مهاجمان با جعل هویت کادر میز کمک فناوری اطلاعات از طریق تیمز، با استفاده از درخواستهای پشتیبانی متقاعدکننده، کاربران را به سمت بدافزار یا دسترسی از راه دور سوق میدهند. گزارشهای جداگانه حاکی از آن بود که اپراتورهای پشتیبانی جعلی پس از تماس با کارمندان از طریق حسابهای خارجی تیمز، از ابزار Quick Assist سوءاستفاده کردهاند.
مایکروسافت میگوید تشخیص ممکن است در ابتدا به صورت صامت (بدون هشدار نمایشی) اجرا شود تا کیفیت آن بررسی گردد. هشدارهای قابل مشاهده ممکن است پس از آن اعتبارسنجی ظاهر شوند، بنابراین کاربران نباید انتظار داشته باشند که هر پیام مشکوکی در طول دوره عرضه، یک بنر فوری ایجاد کند.
برای بیشتر کاربران، حفاظت روی چتهای اولین تماس با افراد خارجی متمرکز است. کاربران موبایل تیمز در چین نیز ممکن است برای مکالمات درون سازمان خود محافظت دریافت کنند که نشاندهنده الگوهای کلاهبرداری مشاهده شده در آن منطقه است. این یک گسترش خاص است، نه وعده اسکن جهانی چتهای داخلی.
مایکروسافت تصریح میکند که این قابلیت صرفاً اهداف امنیتی دارد. این ابزار برای تبلیغات، نظارت بر کارمندان، تجزیهوتحلیل بهرهوری یا خلاصه کردن مکالمات در نظر گرفته نشده است. محتوای پیام مشتری توسط سیستم تشخیص برای آموزش مدل یا سایر اهداف ثانویه نگهداری نمیشود. این بیانیه نباید به عنوان تغییری در تمامی سیاستهای حفظ دادههای موجود تیمز تلقی شود.
سازمان ها چه اقداماتی باید انجام دهند؟
برای فعالسازی این محافظت نیازی به پیکربندی جدید توسط مدیر نیست. با این حال، مایکروسافت توصیه میکند راهنماییهای مربوط به مخاطبین خارجی ناشناخته بررسی شود و کاربران تشویق شوند تا فعالیتهای مشکوک یا تشخیصهای نادرست را گزارش کنند.
هنگامی که هشداری ظاهر میشود، کارمندان باید هویت فرستنده و آدرس ایمیل را از طریق یک کانال مورد اعتماد بررسی کنند. مایکروسافت توصیه میکند فیشینگ تایید شده مسدود و گزارش شود، در حالی که هشدارهای اشتباه را میتوان به عنوان «بدون نگرانی» گزارش کرد. کاربران هرگز نباید رمزهای عبور، کدهای تایید، جزئیات مالی یا اطلاعات حساس را از طریق یک مکالمه پشتیبانی غیرمنتظره به اشتراک بگذارند.
این بهروزرسانی لایه هشدار دیگری را اضافه میکند، اما کارکنان همچنان باید به جای در نظر گرفتن عدم وجود بنر به عنوان دلیل ایمنی، درخواستهای پشتیبانی غیرمنتظره را به طور مستقل تأیید کرده و مخاطبین مشکوک را گزارش دهند.
نظرات در مورد : مایکروسافت تیمز برای تشخیص حملات فیشینگ از هوش مصنوعی استفاده میکند