




 22 مهر ماه 1404
 0
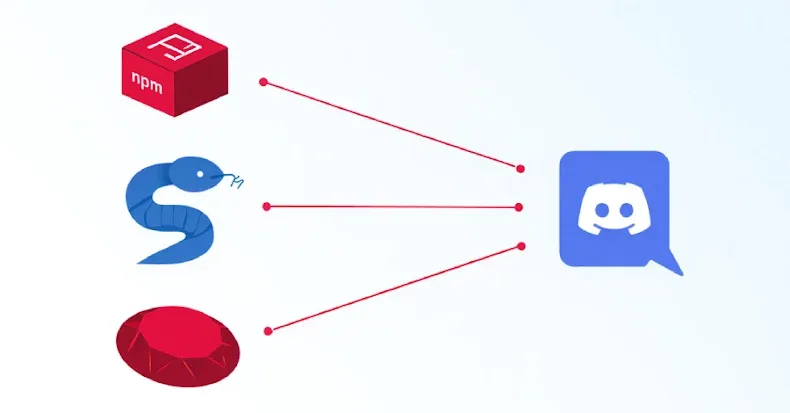
به گزارش زوم تک از هکر نیوز، محققان امنیت سایبری چندین بسته مخرب را در اکوسیستم های npm، پایتون و روبی شناسایی کرده اند که از پلتفرم دیسکورد به عنوان یک کانال فرماندهی و کنترل (C2) برای انتقال داده های سرقت شده به وب هوک های تحت کنترل مهاجمان استفاده می کنند.


استفاده از دیسکورد به عنوان کانال فرماندهی و کنترل
وب هوک ها (Webhooks) در دیسکورد راهی برای ارسال پیام به کانال های این پلتفرم بدون نیاز به یک کاربر ربات یا احراز هویت هستند، که آنها را به یک مکانیزم جذاب برای مهاجمان برای استخراج داده ها به یک کانال تحت کنترل خودشان تبدیل می کند. اولیویا براون، محقق شرکت Socket، در تحلیلی گفت: “نکته مهم این است که URL های وب هوک عملا فقط برای نوشتن (write-only) هستند. آنها تاریخچه کانال را فاش نمی کنند و مدافعان نمی توانند تنها با دانستن URL، پست های قبلی را بخوانند.”
نمونه هایی از بسته های آلوده شناسایی شده
این شرکت امنیت زنجیره تامین نرم افزار اعلام کرد که تعدادی بسته را شناسایی کرده است که از وب هوک های دیسکورد به روش های مختلف استفاده می کنند:
- mysql-dumpdiscord (npm): این بسته محتویات فایل های پیکربندی توسعه دهندگان مانند config.json، .env، ayarlar.js و ayarlar.json را به یک وب هوک دیسکورد می دزدد.
- nodejs.discord (npm): این بسته از یک وب هوک دیسکورد برای ثبت هشدارها استفاده می کند (روشی که ذاتا مخرب نیست اما قابل سوء استفاده است).
- malinssx، malicus و maliinn (PyPI): این بسته ها با هر بار نصب از طریق دستور “pip install”، یک درخواست HTTP به یک کانال دیسکورد ارسال کرده و از آن به عنوان سرور C2 استفاده می کنند.
- sqlcommenter_rails (RubyGems.org): این بسته اطلاعات میزبان، از جمله محتویات فایل های حساسی مانند “/etc/passwd” و “/etc/resolv.conf” را جمع آوری کرده و آن را به یک وب هوک دیسکورد که در کد آن ثبت شده است، ارسال می کند.
چرا مهاجمان دیسکورد را انتخاب می کنند؟
براون خاطرنشان کرد: “سوء استفاده از وب هوک های دیسکورد به عنوان C2 اهمیت دارد زیرا اقتصاد حملات زنجیره تامین را تغییر می دهد. با رایگان و سریع بودن، عوامل تهدید از میزبانی و نگهداری زیرساخت های خود اجتناب می کنند. همچنین، آنها اغلب با کدهای معمولی و قوانین فایروال ترکیب می شوند و امکان استخراج داده ها را حتی از قربانیان امن فراهم می کنند.” او افزود: “هنگامی که با هوک های زمان نصب یا اسکریپت های ساخت همراه می شوند، بسته های مخرب با مکانیزم C2 دیسکورد می توانند به آرامی فایل های .env، کلید های API و جزئیات میزبان را از ماشین های توسعه دهندگان و رانر های CI مدت ها قبل از اینکه نظارت زمان اجرا برنامه را ببیند، به سرقت ببرند.”
سیل بسته های جعلی در npm: کمپین Contagious Interview
این افشاگری در حالی صورت می گیرد که این شرکت همچنین 338 بسته مخرب منتشر شده توسط عوامل تهدید کره شمالی مرتبط با کمپین Contagious Interview را شناسایی کرده است. این مهاجمان از این بسته ها برای تحویل خانواده های بدافزاری مانند HexEval، XORIndex و لودر های رمزگذاری شده ای که بدافزار BeaverTail را تحویل می دهند، استفاده می کنند، به جای اینکه مستقیما سارق و دانلودر جاوا اسکریپت را رها کنند. این بسته ها در مجموع بیش از 50,000 بار دانلود شده اند. کریل بویچنکو، محقق امنیتی گفت: “در این موج اخیر، عوامل تهدید کره شمالی از بیش از 180 شخصیت جعلی مرتبط با نام های مستعار جدید npm و ایمیل های ثبت نام استفاده کرده و بیش از دوازده نقطه پایانی فرماندهی و کنترل (C2) را اجرا کردند.”
روش کار هکرها: از لینکدین تا مخازن آلوده
اهداف این کمپین شامل توسعه دهندگان وب 3، ارزهای دیجیتال و بلاکچین، و همچنین جویندگان کار در بخش فنی هستند که در پلتفرم های حرفه ای مانند لینکدین با فرصت های شغلی سودآور به آنها نزدیک می شوند. سپس به اهداف احتمالی دستور داده می شود تا با کلون کردن یک مخزن آلوده که به یک بسته مخرب (مانند eslint-detector) که قبلا در رجیستری npm منتشر شده است ارجاع می دهد، یک تکلیف کد نویسی را تکمیل کنند. پس از اجرای محلی بر روی ماشین، بسته ارجاع شده در پروژه فرضی به عنوان یک سارق (یعنی BeaverTail) عمل می کند تا اطلاعات اعتباری مرورگر، داده های کیف پول ارز دیجیتال، macOS Keychain، ضربات کلید، محتوای کلیپ بورد و اسکرین شات ها را جمع آوری کند. این بدافزار برای دانلود پیلود های اضافی، از جمله یک بک دور پایتون چند پلتفرمی با نام رمز InvisibleFerret طراحی شده است.
یک تهدید زنجیره تامین کارخانه ای و سازمان یافته
از میان صدها بسته آپلود شده توسط بازیگران کره شمالی، بسیاری از آنها نسخه های تایپو اسکواتینگ (typosquats) از همتایان قانونی خود هستند (مثلا dotevn در مقابل dotenv)، به خصوص آنهایی که به Node.js، Express یا فریمورک های فرانت اند مانند React مربوط می شوند. برخی از کتابخانه های شناسایی شده نیز شبیه به کیت های وب 3 (مثلا ethrs.js در مقابل ethers.js) بوده اند. بویچنکو گفت: “کمپین Contagious Interview یک سرگرمی جرایم سایبری نیست، بلکه مانند یک خط مونتاژ یا یک تهدید زنجیره تامین مدل کارخانه ای عمل می کند. این یک عملیات دولتی و مبتنی بر سهمیه با منابع پایدار است، نه یک تیم آخر هفته ای، و حذف یک بسته مخرب در صورتی که حساب ناشر مرتبط فعال باقی بماند، کافی نیست.” وی افزود: “مسیر این کمپین به یک عملیات پایدار و کارخانه ای اشاره دارد که اکوسیستم npm را به عنوان یک کانال دسترسی اولیه تجدید پذیر تلقی می کند.”
نظرات در مورد : دیسکورد و سرقت دیتا : بستههای مخرب در npm و PyPI اطلاعات شما را میدزدند