



 15 مهر ماه 1405
 0
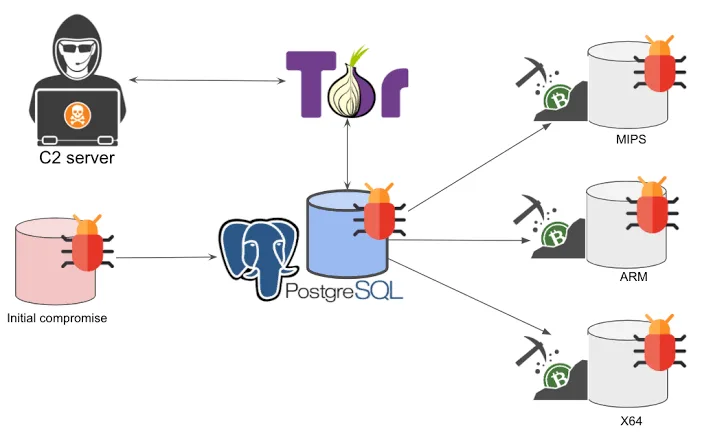
پژوهشگران امنیت سایبری از شناسایی خانواده جدیدی از بدافزارها خبر داده اند که زیرساخت های در معرض اینترنت مربوط به هوش مصنوعی و مدل های زبانی بزرگ را هدف قرار می دهد تا از توان پردازشی سرورها برای استخراج رمزارز استفاده کند و دامنه بات نت خود را گسترش دهد.


این کارزار که Canto Incognito نام گرفته، بدافزارهایی را روی سرورهای آلوده نصب می کند که از جمله آنها می توان به ماینرهای XMRig و Iron اشاره کرد. این بدافزار همچنین قربانیان را به سرویس استخراج رمزارز روسی Kryptex متصل می کند.
طبق گزارش Lumen Black Lotus Labs، سرورهای آلوده فقط برای استخراج رمزارز استفاده نمی شوند و خود آنها نیز به ابزاری برای گسترش حمله تبدیل می شوند. مهاجمان از این سرورها برای اسکن اینترنت و شناسایی سیستم های آسیب پذیر دیگر استفاده می کنند و سپس تلاش می کنند آنها را نیز آلوده کنند.
بدافزار PoeLLM چگونه کار می کند؟
بدافزار مورد استفاده در این کارزار PoeLLM نام گرفته است. دلیل این نام گذاری، روش غیرمعمول مهاجمان برای مخفی کردن آدرس سرور فرمان و کنترل یا C2 است.
مهاجمان آدرس C2 را داخل یک شعر قرار داده اند و این شعر را در یک مخزن گیت هاب منتشر کرده اند. نخستین کامیت این مخزن در ۱۳ آوریل ۲۰۲۶ ثبت شده است.
بدافزار با استفاده از کلمات مشخصی در شعر، آدرس سرور فرمان و کنترل را استخراج می کند. به گفته پژوهشگران، مهاجمان هر بار که یک سرور C2 جدید راه اندازی می کنند، چند کلمه از شعر را تغییر می دهند و بدافزار آدرس جدید را بر اساس همان کلمات محاسبه می کند.
این روش به مهاجمان اجازه می دهد آدرس زیرساخت فرمان و کنترل را بدون قرار دادن مستقیم آن در کد بدافزار تغییر دهند و شناسایی و مسدود کردن زیرساخت حمله را دشوارتر کنند.
سرورهای هوش مصنوعی به هدفی جذاب برای مهاجمان تبدیل شده اند
حملات عمدتا زیرساخت های سازمانی متصل به اینترنت را هدف قرار داده اند. در میان اهداف شناسایی شده می توان به استقرارهای LiteLLM و Gotenberg و همچنین Gitea و تجهیزات Ivanti Sentry اشاره کرد.
تمرکز روی زیرساخت های هوش مصنوعی و مدل های زبانی بزرگ اتفاقی نیست. چنین سرورهایی معمولا از سخت افزار قدرتمندی استفاده می کنند و همین موضوع آنها را به اهداف ارزشمندی برای استخراج غیرقانونی رمزارز تبدیل می کند.
پژوهشگران می گویند علاوه بر قدرت پردازشی بالا، سرویس های هوش مصنوعی در معرض اینترنت ممکن است اطلاعات ارزشمندی نیز در اختیار داشته باشند و در صورت وجود آسیب پذیری، امکان سوءاستفاده از منابع آنها برای مهاجمان فراهم شود.
بیش از ۳۴۰۰ سرور قربانی شده اند
شواهد نشان می دهد این کارزار از آوریل ۲۰۲۶ فعال بوده و تاکنون بیش از ۳۴۰۰ سرور قربانی آن شناسایی شده اند. بخش عمده آلودگی ها در ایالات متحده و اروپای غربی مشاهده شده است.
در اوج فعالیت کارزار در اواسط ژوئن، نزدیک به ۲۲۰۰ سرور تحت تاثیر قرار گرفته بودند و تقریبا ۸۰۰ سرور نیز هر روز فعال بودند.
با این حال، فعالیت مهاجمان در ادامه تغییر کرده است. ترافیک جدیدتر به سمت سرویس های SSH و سایر درگاه های ورود نشان می دهد مهاجمان احتمالا در حال آزمایش حملات brute-force توزیع شده نیز بوده اند. البته هنوز مشخص نیست این قابلیت تا چه اندازه توسعه پیدا کرده است.
سرورهای آلوده به ابزار گسترش بات نت تبدیل می شوند
یکی از بخش های مهم این حمله، استفاده مجدد از سیستم های آلوده برای پیدا کردن قربانیان جدید است. برخی از سرورهای هک شده به اسکنر تبدیل می شوند و اینترنت را برای یافتن نمونه های مشابه بررسی می کنند.
پس از شناسایی یک سیستم آسیب پذیر، مهاجمان یک درخواست HTTP POST به پورت های در معرض اینترنت ارسال می کنند تا سیستم هدف را وادار کنند بدافزار را از سرور C2 دریافت و اجرا کند.
به این ترتیب، هر سرور آلوده می تواند به نقطه ای برای گسترش بیشتر آلودگی تبدیل شود. این روش باعث می شود بات نت بدون نیاز به دخالت مستقیم مهاجم در تک تک حملات، به تدریج بزرگ تر شود.
احتمال ارتباط مهاجمان با یک عامل ایتالیایی زبان
Lumen Black Lotus Labs با اطمینان متوسط، فعالیت این کارزار را به یک مهاجم ایتالیایی زبان نسبت داده است. این ارزیابی بر اساس وجود نشانه هایی در زبان ایتالیایی و برخی شاخص های مرتبط با جریان ترافیک شبکه انجام شده است.
هدف اصلی این عملیات، سوءاستفاده از آسیب پذیری های شناخته شده در سرویس های عمومی و در معرض اینترنت و تبدیل سیستم های آسیب پذیر به بخشی از یک بات نت استخراج رمزارز است.
بخشی از این سرورها نیز به اسکنر تبدیل می شوند تا سیستم های آسیب پذیر بیشتری را پیدا کنند و دامنه بات نت افزایش یابد.
چرا زیرساخت های AI باید جدی تر محافظت شوند؟
گسترش کارزار PoeLLM نشان می دهد زیرساخت های هوش مصنوعی به دلیل توان پردازشی بالا، به هدف جذابی برای مهاجمان تبدیل شده اند. سرورهای AI و LLM نه تنها ممکن است آسیب پذیری های نرم افزاری داشته باشند، بلکه معمولا سخت افزار قدرتمندی در اختیار دارند که می توان از آن برای استخراج رمزارز استفاده کرد.
در چنین شرایطی، قرار دادن سرویس های هوش مصنوعی روی اینترنت بدون کنترل های امنیتی مناسب می تواند علاوه بر خطر سرقت اطلاعات، هزینه های پردازشی غیرمجاز و تبدیل شدن سیستم به بخشی از یک بات نت را نیز به همراه داشته باشد.
کارزار Canto Incognito همچنین نشان می دهد مهاجمان در حال تغییر روش های خود برای سوءاستفاده از زیرساخت های جدید هستند و سرویس های AI و LLM اکنون در کنار سرورها و تجهیزات سنتی، به یکی از اهداف مهم حملات سایبری تبدیل شده اند.
نظرات در مورد : بدافزار PoeLLM بیش از ۳۴۰۰ سرور را برای گسترش بات نت استخراج رمزارز آلوده کرد