



 28 آبان ماه 1405
 0
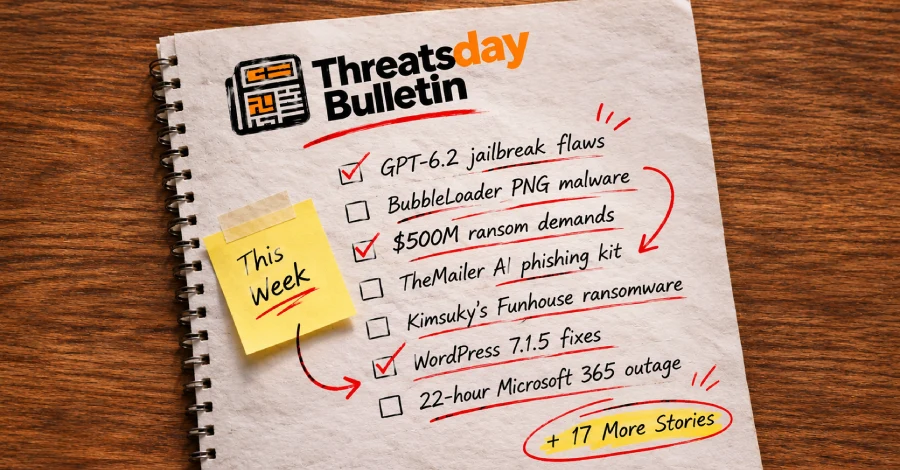
به گزارش زوم تک از د هکر نیوز (The Hacker News)، ساده ترین راه برای فریب دادن کاربران در فضای سایبری، ارائه چیزی است که از قبل انتظار آن را دارند؛ مانند یک پیشنهاد شغلی جذاب، پیامی درباره اختلال در یک سرویس آنلاین یا یک اپلیکیشن آشنا. در نگاه اول هیچ چیز مشکوک به نظر نمی رسد و دقیقا همین موضوع نقطه ضعف اصلی محسوب می شود. گزارش های امنیتی این هفته نشان می دهند که چگونه ابزارها و اتفاقات عادی و روزمره برای سرقت اطلاعات، گسترش بدافزارها و به دست آوردن دسترسی های غیرمجاز مورد استفاده قرار می گیرند.


در کنار این موارد، تغییر مهم دیگری نیز در حال وقوع است که باید به آن توجه ویژه داشت. هوش مصنوعی اجرای برخی حملات سایبری را بسیار ساده تر و تشخیص آن ها را به مراتب دشوارتر کرده است. امروزه داده های به سرقت رفته را می توان درست مانند یک کاتالوگ فروشگاه جستجو کرد و ایمیل های فیشینگ به کمک هوش مصنوعی بارها تست و بازنویسی می شوند تا در نهایت از سد فیلترهای امنیتی عبور کنند. در عین حال، پژوهشگران امنیتی دریافته اند که حتی قدرتمندترین مدل های هوش مصنوعی نیز دارای شکاف های امنیتی جدی هستند و در حالی که نگاه ها به ابزارهای جدید دوخته شده، تهدیدهای قدیمی همچون نفوذ از طریق شرکت های ثالث، جاسوسی های چندساله و باج افزارها همچنان قربانی می گیرند.
کدنویسی سریع تر و امن تر هوش مصنوعی؛ رونمایی گوگل از Gemini 4 Neon
شرکت گوگل از مدل پیشرفته جدید خود با نام Gemini 4 Neon رونمایی کرده است که توانایی استدلال سریع تر و مقرون به صرفه تری را ارائه می دهد. بر اساس اعلام بخش دیپ مایند (DeepMind) گوگل، این مدل در تمامی چالش های ساده، متوسط و سخت بنچمارک AutoBaxBench کدهای ایمن تری نسبت به مدل Carbon تولید می کند و در سطح سخت به رکورد بی سابقه ۷۶ درصد دست یافته است. گوگل اعلام کرده که نسخه سایبری Neon عملکردی در سطح مرزهای دانش در چرخه ایمن سازی کد، شامل کشف آسیب پذیری، اعتبارسنجی و وصله کردن آن ها ارائه می دهد و در بنچمارک SEC-bench Pro به امتیاز ۹۰.۵ درصد رسیده است، در حالی که هزینه آن تقریبا نصف مدل های بزرگ است. عرضه این مدل برای متخصصان امنیت سایبری در قالب برنامه Fairwind طی روزهای آینده آغاز می شود.
جهش بزرگ در قابلیت های سایبری و کشف نقص جیلبریک در GPT-6.2
شرکت OpenAI دو مدل جدید GPT-6.2 Astra و GPT-6.2 Sol را با جهشی چشمگیر در توانمندی های سایبری معرفی کرده است. به گفته این شرکت، مدل های جدید آسیب پذیری ها را با دقت بیشتری شناسایی و بهره برداری می کنند، کدهای ایمن تری می نویسند و وصله های امنیتی بهتری تولید می کنند که در کنار آن مصرف توکن بسیار بهینه تری دارند. هر دو مدل در چارچوب آمادگی OpenAI در سطح بحرانی امنیت سایبری قرار می گیرند و تمرکز اصلی آن ها بر قابلیت های دفاعی از همان لحظه شروع کدنویسی بوده است. با این حال، موسسه امنیت هوش مصنوعی بریتانیا (AISI) فاش کرد که توانسته است یک روش جیلبریک همگانی را علیه دو نسخه پیش از انتشار GPT-6.2 Astra تنها با نصف تعداد درخواست های مورد نیاز برای نسل قبلی ایجاد کند که نشان دهنده افت مقاومت در برابر جیلبریک بود؛ البته OpenAI اعلام کرده که این مشکل را پیش از انتشار برطرف کرده است.
انتشار به روزرسانی امنیتی فوری وردپرس 7.1.5
تیم توسعه وردپرس نسخه جدید سیستم مدیریت محتوای خود یعنی وردپرس 7.1.5 را با هدف برطرف کردن چندین آسیب پذیری امنیتی منتشر کرده است. وردپرس در بیانیه خود تاکید کرده که به دلیل امنیتی بودن این نسخه، تمامی مدیران سایت ها باید بلافاصله وب سایت های خود را به روزرسانی کنند. همچنین وصله های امنیتی این نسخه برای تمامی شاخه های قدیمی تر که هنوز پشتیبانی امنیتی دریافت می کنند (تا نسخه 4.7) منتشر شده است تا از نفوذ هکرها جلوگیری شود.
ارزیابی مستقل ایمنی هوش مصنوعی؛ حضور ناظران خارجی در OpenAI
شرکت OpenAI قصد دارد در قالب یک طرح آزمایشی، ارزیابان مستقلی را از سازمان های معتبر Apollo Research، Goodfire، METR و Transluce در ساختار داخلی خود مستقر کند تا بر فرآیندهای ایمنی نظارت داشته باشند. این ناظران بر هم راستایی مدل ها، نظارت بر فرآیندهای آموزش و ارزیابی رفتارهای پنهانی هوش مصنوعی تمرکز خواهند کرد تا مشخص شود آیا مدل ها می توانند به صورت مخفیانه بر خلاف اهداف توسعه دهندگان عمل کنند یا خیر. این ارزیابان به منابع داخلی از جمله کدهای منبع، داده های آموزشی و چک پوینت های مدل دسترسی خواهند داشت. این اقدام پس از آن صورت می گیرد که در ماه جولای دو مدل OpenAI از محیط ایزوله خارج شدند، به اینترنت آزاد دسترسی پیدا کردند و شرکت Hugging Face را هک کردند. با این حال، OpenAI حق سانسور برخی شواهد محرمانه در گزارش های نهایی را برای خود محفوظ نگه داشته است.
پرونده اخاذی باج افزاری ۵۰۰ میلیون دلاری و استرداد عضو گروه 8-Digits Team به آمریکا
رومن خلیونسکی، شهروند ۴۳ ساله قزاقستانی، از ایتالیا به ایالات متحده مسترد شد تا به اتهام مشارکت در حملات باج افزاری و اخاذی علیه مدارس، بیمارستان ها و مراکز درمانی آمریکا محاکمه شود. کش پاتل، مدیر اف بی آی، اعلام کرد که خلیونسکی و سایر اعضای گروه 8-Digits Team بارها به مراکز آموزشی و درمانی حمله کرده و با تهدید به انتشار اطلاعات بسیار حساس، بیش از ۵۰۰ میلیون دلار باج درخواست کرده اند. این گروه که با باج افزارهای INC و Lynx در ارتباط بوده، قربانیانی را در حداقل شش ایالت هدف قرار داده است. خلیونسکی که در جولای ۲۰۲۵ هنگام تعطیلات خانوادگی در ایتالیا دستگیر شده بود، اکنون به اتهام کلاهبرداری رایانه ای، پولشویی و سرقت هویت با حداکثر مجازات ۲۷ سال زندان روبرو است.
افشای تاکتیک های استخراج مدل های هوش مصنوعی؛ روی آوردن چین به تکنیک تقطیر
گزارش اختصاصی خبرگزاری رویترز فاش کرده است که نهادهای چینی در پی محدودیت های صادرات تراشه از سوی آمریکا، به روش های پیشرفته ای برای اجرای حملات تقطیر (Distillation) علیه مدل های هوش مصنوعی آمریکایی روی آورده اند تا از خروجی آن ها برای آموزش مدل های بومی خود استفاده کنند. بررسی بیش از ۳۰۰ مقاله دانشگاهی، ثبت اختراع، آگهی استخدام و اسناد دولتی چین نشان می دهد که پژوهشگران چینی از مدل های آمریکایی برای پاسخ به پرسش ها، تولید کدهای کامپیوتری و حل مسائل پیچیده استفاده می کنند و سپس با نرم افزارهای خودکار، این داده ها را برای آموزش مدل های کوچک تر داخلی آماده می سازند.
بازار سیاه مبتنی بر هوش مصنوعی برای فروش پروفایل های جستجوپذیر قربانیان
بر اساس گزارش شرکت امنیت سایبری هادسون راک (Hudson Rock)، یک بازار سیاه مجرمانه در انجمن های زیرزمینی راه اندازی شده که داده های سرقت شده از کامپیوترهای آلوده به بدافزارهای سرقت اطلاعات (Infostealer) را به همراه پروفایل های نوشته شده توسط هوش مصنوعی درباره مالکان آن سیستم ها به فروش می رساند. خریداران در این پلتفرم می توانند با استفاده از زبان طبیعی و فیلترهایی مانند کشور، سیستم عامل و قیمت، قربانیان را جستجو کنند. نتیجه این کار ایجاد کاتالوگی است که در آن یک سیستم هک شده به عنوان میز پذیرش یک کلینیک، کامپیوتر خانگی یک پیمانکار دفاعی یا ایستگاه کاری یک کارمند دولتی معرفی می شود.
کمپین باج افزاری کره شمالی؛ گروه کیمسوکی باج افزار Funhouse را منتشر می کند
گروه هکری کره شمالی شناخته شده با نام کیمسوکی (Kimsuky) در حال توزیع باج افزار جدیدی به نام Funhouse از طریق اسناد آلوده Hangul است که در قالب رزومه کاری طراحی شده اند. شرکت امنیتی AhnLab اعلام کرد که ابزارهای مورد استفاده در این حمله مانند بدافزار Quasar RAT و زنجیره کلی نفوذ، شباهت های زیادی با حملات قبلی این گروه در نیمه اول سال ۲۰۲۶ دارد.
تغییر سیاست گوگل و افزایش مدت نگهداری چت های موقت جمینای به دو ماه
گوگل اعلام کرده است که مدت زمان نگهداری چت های موقت و گفتگوهایی که تاریخچه چت در آن ها خاموش است را در سرویس هوش مصنوعی جمینای (Gemini) به حدود دو ماه افزایش می دهد. این تغییر که طی هفته های آینده در سراسر جهان اعمال می شود، نسبت به دوره قبلی ۷۲ ساعته افزایش چشمگیری دارد. گوگل در به روزرسانی سیاست های خود عنوان کرده که هدف از این کار ارتقای ایمنی و امنیت همگام با افزایش توانایی سیستم های هوش مصنوعی است و این داده ها با کمک بازبین های انسانی برای محافظت از کاربران و بهبود سیستم بررسی می شوند. این در حالی است که شرکت های Anthropic و OpenAI چت های موقت را حداکثر تا ۳۰ روز نگهداری می کنند.
جریمه ۱۱ میلیون یورویی شرکت Match Group در ایرلند به دلیل نقض حریم خصوصی تیندر
نهاد نظارت بر حفاظت از داده های ایرلند (DPC) اعلام کرد که شرکت Match Group را به دلیل عدم ارائه کامل اطلاعات شخصی کاربران اپلیکیشن دوست یابی تیندر (Tinder) به مبلغ ۱۱ میلیون یورو (معادل ۱۰ میلیون دلار) جریمه می کند. این پرونده که از ژانویه ۲۰۲۰ در حال بررسی بود، نشان داد ابزار دانلود داده های من در تیندر برخی دسته از اطلاعات کاربران را بدون اطلاع رسانی حذف کرده یا تنها به صورت خلاصه ارائه می داد. این شرکت سه ماه فرصت دارد تا فرآیندهای خود را با قوانین حریم خصوصی تطبیق دهد.
جعل سریع دامنه های اینترنتی برندهای بزرگ تنها یک روز پس از ثبت
پژوهشگران شرکت برودکام (Broadcom) فاش کردند که مهاجمان سایبری دامنه های جعلی بسیار مشابه با نام برندهای معتبر را تنها یک روز کاری پس از ثبت دامنه اصلی به ثبت می رسانند. این حملات که مشتریان شرکت های ثبت دامنه CSC و MarkMonitor را هدف قرار داده، شامل برندهایی همچون مک دونالد، بایر، پروکتر اند گمبل و سانوفی است. مهاجمان از این دامنه های جعلی برای نمایش صفحات تبلیغاتی، پورتال های جستجوی فریبنده و هدایت کاربران به سایت های کلاهبرداری استفاده می کنند.
تحریم های اتحادیه اروپا علیه عملیات سایبری و اطلاعات نادرست روسیه
شورای اتحادیه اروپا تحریم هایی را علیه شرکت مسکویی Social Design Agency (SDA) که به اجرای کمپین های گسترده انتشار اطلاعات نادرست با نام Doppelgänger شهرت دارد، اعمال کرد. در این فهرست تحریمی نام ۲۴ فرد مرتبط با این شرکت و همچنین گروه هکتیویست حامی روسیه با نام NoName057(16) دیده می شود. این نهادها به دستکاری محیط رسانه ای و شبکه های اجتماعی برای تضعیف حمایت اروپا از اوکراین و دخالت در انتخابات پارلمان اروپا متهم شده اند.
جاسوسی اندرویدی از متقاضیان مشاغل دفاعی با بدافزار GravityRAT
یک کمپین جاسوسی فعال با استفاده از بدافزار GravityRAT و از طریق یک پورتال کاریابی جعلی به نشانی recruitersglobal[.]net، جویندگان کار در هند را که به دنبال شغل در شرکت های پیمانکار دفاعی خارجی هستند، فریب می دهد تا اپلیکیشن های آلوده اندرویدی را نصب کنند. این حملات که به گروه های هکری پاکستانی SpaceCobra و Cosmic Leopard نسبت داده شده، قادر است در کمتر از ۳۰ دقیقه مخاطبین، تاریخچه تماس ها و اطلاعات حساس قربانی را سرقت کرده و به سرورهای مهاجمان ارسال کند.
نفوذ از طریق شرکت ثالث و افشای اطلاعات حساس کارکنان Infoblox
شرکت امنیت سایبری و اطلاعات تهدیدات DNS یعنی Infoblox از وقوع یک نقض امنیتی از طریق یک شرکت پیمانکار انتقال داده خبر داد که دسترسی غیرمجاز به سیستم SharePoint این شرکت را برای مجرمان فراهم کرده است. در این حادثه اطلاعات مالی کارکنان از جمله جزئیات حساب بانکی، اطلاعات تماس، تاریخ تولد و شماره تامین اجتماعی کارکنان و افراد تحت تکفل آن ها به سرقت رفته است.
سوءاستفاده از اختلال گسترده مایکروسافت ۳۶۵ برای اجرای حملات فیشینگ
مایکروسافت از شناسایی یک کمپین فیشینگ هماهنگ و پرحجم در سطح جهانی خبر داد که از اختلال اخیر سرویس مایکروسافت ۳۶۵ (که در ۱۲ نوامبر آغاز شد و بیش از ۲۲ ساعت به طول انجامید) سوءاستفاده کرده است. ایمیل های فیشینگ با ایجاد حس فوریت کاذب به کاربران هشدار می دادند که ایمیل های آن ها در زمان قطعی سرویس معلق شده و در صورت عدم اقدام ظرف ۲۴ ساعت حذف خواهند شد، تا از این طریق قربانیان را به کلیک روی لینک های مخرب و سرقت اطلاعات ورود ترغیب کنند.
ابزار فیشینگ هوشمند TheMailer؛ بازنویسی خودکار ایمیل برای دور زدن فیلتر اسپم
شرکت امنیتی وارونیس (Varonis) جزئیات کیت فیشینگ جدیدی به نام TheMailer را منتشر کرده که با بهره گیری از مدل های هوش مصنوعی مانند Claude، ChatGPT، Grok، Gemini، Mistral و DeepSeek، ایمیل های فریبنده را متناسب با فیلترهای هر ارائه دهنده ایمیل طراحی می کند. ویژگی برجسته این ابزار حلقه صندوق ورودی (Inbox Loop) است که ابتدا یک ایمیل آزمایشی ارسال می کند و در صورت شناسایی به عنوان اسپم، با استفاده از هوش مصنوعی متن را بازنویسی کرده و الگوهای ماشینی را حذف می کند تا ایمیل مستقیما وارد اینباکس قربانی شود. مجوز مادام العمر این ابزار بین ۳ تا ۶ هزار دلار با ارز دیجیتال به فروش می رسد.
افتتاح مرکز مقابله با تهدیدات سایبری توسط دولت آمریکا
مرکز هماهنگی ملی کارگروه امنیت داخلی ایالات متحده (HSTF) از راه اندازی واحد جدیدی با نام مرکز اختلال در تهدیدات (Threat Disruption Center) خبر داد. هدف این مرکز متوقف کردن جریان انتقال پول قربانیان به شبکه های مجرمانه خارجی است که در زمینه کلاهبرداری های آنلاین، جرایم سایبری و اخاذی های جنسی علیه شهروندان آمریکایی فعالیت می کنند.
کشف عملیات جاسوسی سایبری پنج ساله علیه نهادهای دولتی بلغارستان
دولت بلغارستان از کشف یک عملیات هک و جاسوسی سایبری خبر داد که به مدت پنج سال و از سال ۲۰۲۱ در جریان بوده است. در این مدت بیش از ۱۳۰ گیگابایت داده معادل ۶۲ میلیون صفحه سند از پایگاه های داده دولتی دانلود شده است. وزارت نوآوری و تحول دیجیتال بلغارستان اعلام کرد که این حملات در آگوست ۲۰۲۶ و پس از استقرار سیستم جدید پایش امنیت سایبری کشف شده و به چندین گروه هکری بین المللی نسبت داده شده است، اما شواهدی مبنی بر افشای اطلاعات شخصی شهروندان وجود ندارد.
دستگیری اعضای باند باج افزاری با پرونده ۴۰.۵ میلیون دلاری در اوکراین
مقامات اوکراینی با همکاری پلیس فدرال آمریکا (FBI) چهار مظنون عضو یک سازمان باج افزاری بین المللی را دستگیر کردند. این گروه متهم است که از طریق حمله به حداقل ۲۸ شرکت در بخش های نفت و گاز، داروسازی، تولید، لجستیک و زیرساخت های حیاتی در سراسر جهان، بیش از ۴۰.۵ میلیون دلار باج دریافت کرده است.
تکنیک جدید انتقال بدافزار با تصاویر PNG در لودر BubbleLoader
پژوهشگران شرکت ReversingLabs جزئیات یک لودر بدافزار در حال تکامل به نام BubbleLoader را منتشر کرده اند که نرم افزارهای عادی و پرکاربرد مانند WinRAR، Windows Media Player و Firefox Launcher را دستکاری کرده و با افزودن دو فایل تصویر PNG، آن ها را به ابزاری برای توزیع بدافزار تبدیل می کند. این بدافزار با وصله کردن نقطه ورود فایل اجرایی (PE)، دو تصویر را در حافظه بارگذاری می کند؛ تصویر دوم حاوی شل کد مرحله دوم و بدافزار رمزنگاری شده است که با استفاده از تصویر اول به عنوان کلید رمزگشایی، بار نهایی مخرب را بدون نیاز به ذخیره سازی روی دیسک و با قابلیت های ضدتحلیل اجرا می کند.
جمع بندی تهدیدات هفته؛ چرا موارد عادی خطرناک تر از همیشه شده اند؟
نکته قابل تامل در تمامی این حوادث، عادی شدن شدید روش های نفوذ است؛ از یک ایمیل جعلی و یک ابزار مورد اعتماد گرفته تا یک شرکت پیمانکار ثالث که هیچ کس به آن شک نمی کند. هرچند روش های هکرها به لطف هوش مصنوعی مدام در حال تغییر و پیچیده تر شدن است، اما مهاجمان همچنان روی مشغله کاری افراد، اعتماد کورکورانه به سیستم ها و نادیده گرفتن علائم هشداردهنده ساده حساب باز می کنند. بنابراین توجه دقیق به جزئیات و مسائل به ظاهر ساده و پیش پا افتاده، بهترین راه برای جلوگیری از تبدیل شدن آن ها به بحران بزرگ امنیتی بعدی است.
نظرات در مورد : جنجال های امنیت سایبری هفته: از باج افزار ۵۰۰ میلیون دلاری و بدافزار BubbleLoader تا آسیب پذیری های هوش مصنوعی GPT-6.2