



 15 مهر ماه 1405
 0
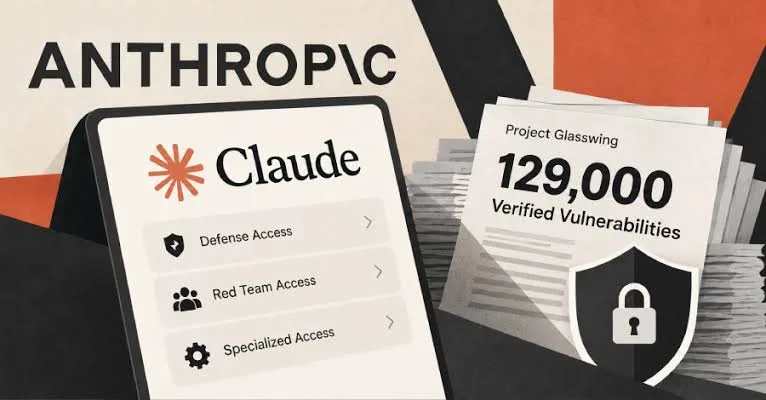
شرکت Anthropic اعلام کرده است که برنامه ای را گسترش می دهد که به متخصصان تاییدشده امنیت سایبری اجازه می دهد مدل های پیشرفته هوش مصنوعی این شرکت را با محدودیت ها و سازوکارهای مسدودسازی کمتری آزمایش کنند. این تصمیم پس از آن گرفته شده که پروژه Glasswing توانسته است بین آوریل و ژوئیه ۲۰۲۶، دست کم ۱۲۹ هزار آسیب پذیری نرم افزاری تاییدشده را شناسایی کند.


Anthropic همچنین اعلام کرده است که بین آوریل و اکتبر ۲۰۲۶، از طریق اسکن پروژه های متن باز، ۵۵۰۰ آسیب پذیری تاییدشده دیگر نیز شناسایی شده است. بر اساس اعلام این شرکت، بیش از ۳۳ هزار مورد از این آسیب پذیری ها تاکنون در دسته آسیب پذیری های با شدت بالا یا بحرانی قرار گرفته اند.
برنامه جدید Cyber Verification Program چیست؟
برنامه جدید Anthropic با نام Cyber Verification Program یا CVP طراحی شده است تا سازمان ها و تیم های امنیتی بتوانند بر اساس نوع فعالیت خود، سطح دسترسی مناسب را دریافت کنند. هر سه سطح به مدل های Claude دسترسی می دهند و مدل هایی مانند Claude Opus 5.5، Claude Sonnet 5.5 و Claude Mythos 5.1 را شامل می شوند.
سه سطح دسترسی امنیتی Claude
- Defense Access: برای فعالیت های دفاعی مانند پاسخ به رخدادهای امنیتی، مهندسی معکوس بدافزار و تحلیل و اعتبارسنجی آسیب پذیری ها.
- Red Team Access: علاوه بر قابلیت های دفاعی، امکان انجام تست نفوذ مجاز و فعالیت های رد تیمی را فراهم می کند.
- Specialized Access: کمترین میزان محدودیت های ایمنی را دارد و تنها برای تعداد محدودی از سازمان های تاییدشده در نظر گرفته شده است که مجاز به آزمایش سیستم های ایمنی هستند.
تفاوت عملکرد Claude با سطوح مختلف محدودیت
بر اساس ارزیابی انجام شده با معیار CyScenarioBench، سازوکارهای ایمنی Claude Opus 5.5 در سطح Defense Access از اجرای ۴۶ مورد از ۵۰ وظیفه آزمایشی جلوگیری کردند. در سطح Red Team Access، همین مدل هیچ یک از وظایف را مسدود نکرد و توانست ۳۴ مورد از ۵۰ وظیفه را تکمیل کند؛ نرخی که با عملکرد مدل در شرایط بدون محدودیت های ایمنی برابر بود.
در مقابل، زمانی که دسترسی CVP وجود نداشت، تمام وظایف در همان درخواست اول مسدود شدند. Anthropic می گوید این نتایج نشان می دهد که می توان قابلیت های پیشرفته سایبری را با سطح کنترل شده ای از دسترسی، در اختیار طیف گسترده تری از مدافعان امنیتی قرار داد.
هوش مصنوعی کشف آسیب پذیری ها را آسان تر کرده است
Anthropic دلیل ارائه این قابلیت ها به متخصصان امنیتی را ماهیت دوگانه این فناوری عنوان کرده است. همان قابلیت هایی که می توانند برای حملات سایبری مورد سوءاستفاده قرار بگیرند، می توانند در اختیار مدافعان قرار گرفته و برای شناسایی و برطرف کردن ضعف های امنیتی سیستم ها استفاده شوند.
با این حال، همه آسیب پذیری هایی که توسط هوش مصنوعی کشف می شوند لزوما قابلیت بهره برداری در دنیای واقعی را ندارند. در تحلیلی که اواخر ماه گذشته منتشر شد، Patrick Garrity، پژوهشگر VulnCheck، اعلام کرد تنها ۲ مورد از ۳۰۰ آسیب پذیری کشف شده توسط Anthropic یا Project Glasswing تاکنون در حملات واقعی مورد بهره برداری قرار گرفته اند؛ یعنی تنها ۰.۶۷ درصد از این موارد.
از میان این ۳۰۰ آسیب پذیری، ۳۹ مورد در دسته بحرانی، ۱۴۱ مورد در دسته شدید، ۸۱ مورد در دسته متوسط و ۱۸ مورد در دسته کم شدت قرار گرفته اند.
دو آسیب پذیری مورد سوءاستفاده مهاجمان قرار گرفته اند
دو آسیب پذیری که تاکنون فعالیت های بهره برداری واقعی از آنها مشاهده شده است، شامل CVE-2026-26980 و CVE-2026-61500 هستند.
CVE-2026-26980 یک آسیب پذیری تزریق SQL در Ghost CMS است، در حالی که CVE-2026-61500 یک آسیب پذیری جعل نشست در Rejetto HTTP File Server محسوب می شود.
خطر جدید: کد تولیدشده توسط هوش مصنوعی
این موضوع تنها به کشف آسیب پذیری محدود نمی شود. تحقیقات مختلف نشان داده اند که کد تولیدشده توسط هوش مصنوعی نیز می تواند خود منبع مشکلات امنیتی جدید باشد.
بر اساس داده های Veracode، حدود ۴۴ درصد از وظایف تولید کد توسط هوش مصنوعی در آزمایش ها دست کم یک آسیب پذیری امنیتی پرخطر ایجاد کرده اند. میانگین نرخ موفقیت مدل ها در ارزیابی های امنیتی نیز ۵۶ درصد بوده که تنها اندکی نسبت به نرخ ۵۵ درصدی گزارش قبلی تغییر کرده است.
این وضعیت نشان می دهد که همزمان با افزایش شدید میزان کد تولیدشده توسط هوش مصنوعی، عملکرد امنیتی مدل ها تقریبا ثابت مانده است. بنابراین، استفاده گسترده تر از هوش مصنوعی در توسعه نرم افزار و امنیت سایبری، در کنار فرصت های قابل توجه، نیازمند کنترل و اعتبارسنجی انسانی همچنان جدی است.
نظرات در مورد : Anthropic دسترسی Claude را برای تیم های امنیت سایبری تاییدشده گسترش می دهد؛ کشف ۱۲۹ هزار آسیب پذیری با پروژه Glasswing