



 15 مهر ماه 1405
 0
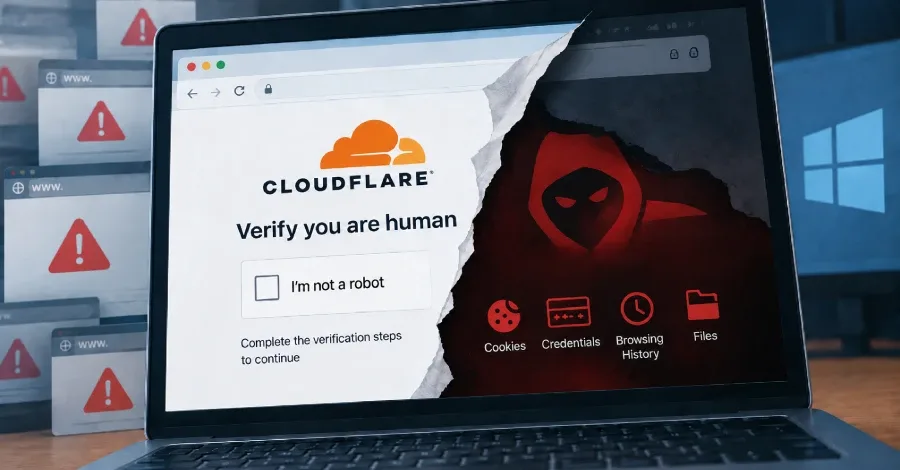
تیم واکنش اضطراری رایانه ای اوکراین (CERT-UA) از شناسایی بیش از ۱۰۰ وب سایت هک شده خبر داده است که با تزریق کدهای مخرب JavaScript، کاربران را به نصب بدافزار سرقت اطلاعات LunexStealer که با نام Psychedelic Stealer نیز شناخته می شود، هدایت می کنند.


این فعالیت که در سپتامبر ۲۰۲۶ شناسایی شده، به یک گروه تهدید با نام UAC-0277 نسبت داده شده است. CERT-UA اعلام نکرده که چه افرادی یا سازمان هایی هدف قرار گرفته اند و همچنین مشخص نیست این حملات تاکنون به نفوذ موفق به سیستم های قربانیان منجر شده اند یا خیر.
سوءاستفاده از صفحه جعلی Cloudflare
مهاجمان پس از آلوده کردن وب سایت های قانونی، یک صفحه جعلی تایید Cloudflare را به بازدیدکنندگان نمایش می دهند. این صفحه با این ادعا که قصد دارد انسان بودن کاربر را تایید کند، از او می خواهد یک فرمان را روی سیستم خود اجرا کند.
اجرای این فرمان باعث دانلود و نصب یک بسته MSI مخرب از یک سرور راه دور می شود. این روش بخشی از تکنیک ClickFix است که در آن مهاجم با استفاده از یک پیام یا صفحه ظاهرا معتبر، کاربر را فریب می دهد تا خودش یک فرمان مخرب را اجرا کند.
استفاده از EtherHiding برای مخفی کردن زیرساخت حمله
این کمپین علاوه بر ClickFix از تکنیکی به نام EtherHiding نیز استفاده می کند. مهاجمان از یک قرارداد هوشمند روی شبکه های Polygon یا Ethereum برای دریافت نام دامنه منبعی که صفحه تایید جعلی از آن بارگذاری می شود و همچنین تعیین حالت عملکرد اسکریپت استفاده می کنند.
طبق گزارش CERT-UA، این زیرساخت دارای سه حالت عملیاتی است:
- حالت ۰: غیرفعال.
- حالت ۱: ردیابی غیرفعال بازدیدکنندگان و جمع آوری اطلاعات درباره وب سایت و صفحه ای که کاربر از آن وارد شده است.
- حالت ۲: نمایش صفحه تایید جعلی Cloudflare.
در حالت دوم، صفحه جعلی تنها برای کاربرانی نمایش داده می شود که با سیستم عامل Windows وارد سایت شده اند و از طریق نتایج موتورهای جستجو به سایت رسیده اند. این صفحه نیز در هر بازه ۱۲ ساعته حداکثر دو بار به کاربر نمایش داده می شود.
سه نسخه مختلف از فایل های MSI مخرب
محققان دست کم سه نسخه متفاوت از بسته های MSI مورد استفاده در این حمله را شناسایی کرده اند.
- نسخه اول: مستقیما بدافزار LunexStealer را روی سیستم نصب می کند.
- نسخه دوم: تلاش می کند کنترل حساب کاربری Windows یا UAC را دور بزند، برای Microsoft Defender استثنا ایجاد کند و از یک درایور AMD قانونی اما آسیب پذیر با نام PDFWKRNL.sys برای کور کردن ابزارهای امنیتی استفاده کند. سپس LunexStealer را از یک سرور راه دور دریافت و اجرا می کند.
- نسخه سوم: از تکنیک DLL Side-Loading استفاده می کند. در این روش فایل قانونی FnHotkeyUtility.exe یک DLL مخرب با نام spkvol.dll را بارگذاری می کند و این DLL پس از رمزگشایی، بدافزار سرقت اطلاعات را اجرا می کند.
LunexStealer فقط به سرقت اطلاعات مرورگر محدود نمی شود
بررسی های Arctic Wolf Labs و Ontinue نشان می دهد که LunexStealer علاوه بر سرقت اطلاعات، یک افزونه مخرب مرورگر با نام LUNARAXE نیز نصب می کند. این افزونه خود را به شکل افزونه قانونی Microsoft Office Word Editor جا می زند و می تواند کوکی ها، تاریخچه مرورگر و اطلاعات واردشده در فرم های وب را سرقت کند.
LUNARAXE همچنین به مهاجمان اجازه می دهد مرورگر قربانی را از راه دور کنترل کنند و JavaScript دلخواه خود را روی صفحات وب اجرا کنند.
NAIVEMESS به مهاجمان دسترسی به فایل های Windows می دهد
LunexStealer یک مؤلفه جانبی دیگر با نام NAIVEMESS نیز مستقر می کند. این مؤلفه بر اساس پیکربندی دریافت شده از سرور فرماندهی و کنترل یا C2 نصب می شود و وظیفه اصلی آن فراهم کردن دسترسی LUNARAXE به سیستم فایل Windows از طریق یک Native Messaging Host مبتنی بر PowerShell است.
NAIVEMESS می تواند فهرست درایوها را دریافت کند، در پوشه ها جستجو کند، فایل ها را بخواند، ایجاد یا بازنویسی کند و فایل ها را اجرا کند. فایل ها نیز در قالب بخش های رمزگذاری شده با Base64 منتقل می شوند و پوشه ها و گروه های فایل پیش از انتقال به صورت ZIP آرشیو می شوند.
سه ماژول اصلی LUNARAXE
ارتباط با سرور C2 از طریق افزونه LUNARAXE انجام می شود. این افزونه از سه ماژول اصلی تشکیل شده است:
- LUNARAXE.CORE: ارتباط با C2 را مدیریت می کند، فرمان ها را دریافت و اجرا می کند و اطلاعات مرورگر مانند کوکی ها، تاریخچه، بوکمارک ها، افزونه های نصب شده و اطلاعات احراز هویت سرقت شده را استخراج می کند. این ماژول همچنین می تواند تب های مرورگر را مدیریت کند، افزونه ها را فعال یا غیرفعال کند، اعلان نمایش دهد، JavaScript اجرا کند و پوشش های جعلی روی صفحات ایجاد کند.
- LUNARAXE.STEALER: اطلاعات ورود واردشده در فرم های وب را جمع آوری کرده و همراه با URL صفحه برای LUNARAXE.CORE ارسال می کند.
- LUNARAXE.STRIP: قابلیت های Content Security Policy یا CSP را روی صفحات وب غیرفعال می کند. این کار با حذف هدرهای CSP از پاسخ های HTTP انجام می شود تا امکان اجرای JavaScript دلخواه فراهم شود.
توصیه های امنیتی برای مقابله با حمله
CERT-UA به سازمان ها توصیه کرده است دسترسی کاربران عادی به ابزار Windows Run را از طریق Group Policy محدود کنند و نصب فایل های MSI توسط کاربرانی که دسترسی Administrator ندارند را نیز محدود کنند.
همچنین سازمان ها باید اجرای فرآیند msiexec.exe را تحت نظر داشته باشند، قابلیت مسدودسازی درایورهای آسیب پذیر Microsoft را فعال کنند و نصب افزونه های مرورگر را به افزونه های مورد تایید و فهرست سفید محدود کنند.
Microsoft نیز توصیه کرده است قانون Attack Surface Reduction (ASR) با عنوان Block abuse of exploited vulnerable signed drivers فعال شود تا برنامه ها نتوانند درایورهای امضاشده اما آسیب پذیر را روی سیستم ذخیره و مورد سوءاستفاده قرار دهند.
نظرات در مورد : بیش از ۱۰۰ وب سایت هک شده با نمایش جعلی Cloudflare، بدافزار LunexStealer را منتشر می کنند