




 15 خرداد ماه 1405
 0
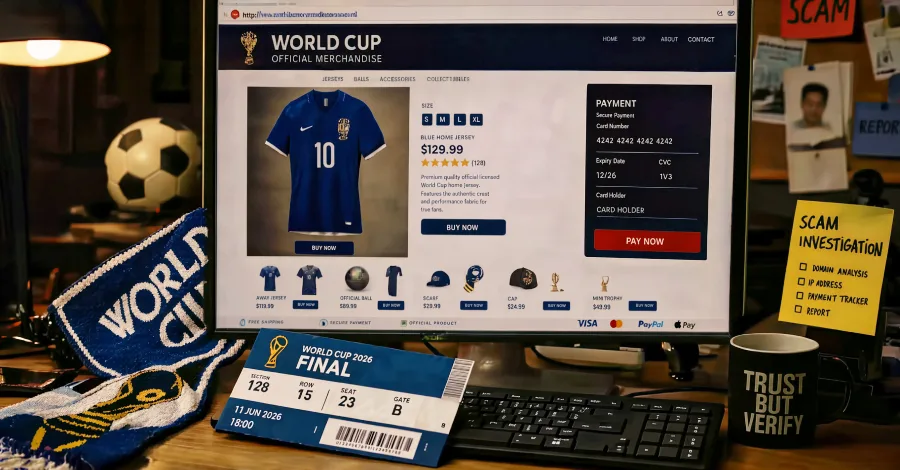
به گزارش زوم تک از هکر نیوز، محققان امنیتی و پلیس فدرال آمریکا (FBI) هشدار می دهند که موج بزرگی از کلاهبرداری های سایبری با محوریت جام جهانی، طرفداران مسابقات فوتبال ۲۰۲۶ را نشانه گرفته است. این حملات دقیقاً چند روز پیش از بازی افتتاحیه در تاریخ ۱۱ ژوئن آغاز شده است.


هشدار جدی اف بی آی و محققان امنیتی به طرفداران فوتبال در آستانه افتتاحیه جام جهانی
گزارش های اخیر نشان می دهند که هزاران دامنه اینترنتی شبیه سازی شده به نام فیفا ثبت شده است. همچنین بدافزارهای بانکی خطرناکی در داخل برنامه های پخش زنده غیرقانونی پنهان شده اند و حداقل یک شبکه مخرب فعال کشف شده است که صفحه ورود به سایت فیفا را با دقت بسیار بالا جعل کرده تا حساب های واقعی کاربران را تصاحب کند.
چرا جام جهانی فوتبال ۲۰۲۶ به هدفی جذاب برای مجرمان سایبری تبدیل شده است؟
مسابقات جام جهانی یک هدف کاملاً واضح و سودآور برای هکرها است. انتظار می رود بیش از شش میلیون هوادار در ۱۶ شهر مختلف در ایالات متحده آمریکا، کانادا و مکزیک حضور یابند. فیفا اعلام کرده است که تنها در ۱۵ روز اول، بیش از ۱۵۰ میلیون درخواست بلیت دریافت کرده که این مقدار حدود ۳۰ برابر بیشتر از ظرفیت موجود است. در چنین شرایطی که بلیت ها بسیار کمیاب هستند، هواداران نگران و مضطرب می باشند و پول به سرعت در جریان است، بهترین بستر برای موفقیت کلاهبرداری های مالی فراهم می شود.
فعالیت یک باند چینی با نام استادیوم شبح و راه اندازی ۳۰۰ سایت جعلی فیفا
دقیق ترین یافته ها در این زمینه توسط شرکت امنیتی Group-IB منتشر شده است که بیش از ۴۳۰۰ دامنه جعلی مربوط به فیفا را از اوت سال ۲۰۲۵ ردیابی کرده است. در مرکز این شبکه، گروهی به نام GHOST STADIUM یا همان استادیوم شبح قرار دارد. این گروه یک باند چینی زبان و مادی گرا است که یک کیت فیشینگ واحد را روی بیش از ۳۰۰ وب سایت جعلی اجرا می کند. طراحی این صفحات بسیار ماهرانه است؛ به طوری که صفحه جعل شده یک کپی تقریباً بی نقص از سایت رسمی fifa.com است و فرآیند ورود به سیستم فیفا را که توسط شرکت پینگ آیدنتیتی مدیریت می شود، کاملاً تقلید می کند. این سایت تصاویر خود را مستقیماً از سرورهای خود فیفا بارگذاری می کند تا از ابزارهای امنیتی که تصاویر کپی شده را شناسایی می کنند، عبور کند.
شگرد هکرها برای سرقت بلیت ها و روش های متنوع دریافت پول از قربانیان
بخش خطرناک اینجاست که صفحه ورود جعلی از کاربر می خواهد تا رمز عبور خود را بازیابی یا بازنشانی کند. به محض اینکه قربانی اطلاعات خود را وارد کند، مهاجمان دسترسی او را به حساب واقعی فیفا قطع کرده و بلیت های متصل به آن حساب را به فروش می رسانند. بیشتر ترافیک این سایت ها از طریق تبلیغات فیس بوک، لینک های تلگرام، واتس اپ و نتایج موتورهای جستجو تامین می شود. این سایت های کلاهبرداری به پنج روش مختلف پول دریافت می کنند که شامل ورود مستقیم کارت بانکی، درگاه های پرداخت خارجی، برنامه های انتقال پول مانند چایم و نکوی، پردازشگرهای مخصوص کشور مکزیک و یک گزینه رمز ارز است که پرداخت کارتی را به ارز دیجیتال تبدیل می کند تا پیگیری و بازگشت آن غیرممکن شود. از آنجا که فیفا هرگز ارز دیجیتال قبول نمی کند، این مورد یک نشانه واضح برای تشخیص کلاهبرداری است.
خسارت های میلیاردی حاصل از بلیت های جعلی و فروشگاه های لوازم تقلبی
کارشناسان شرکت امنیتی Group-IB میزان خسارت های ناشی از کلاهبرداری بلیت های ویژه و VIP را به تنهایی بین ۷۱ میلیون تا ۴۷۴ میلیون دلار تخمین می زنند و معتقدند کل این کمپین مخرب می تواند میلیاردها دلار خسارت به بار آورد. این ارقام بر اساس زیرساخت های کشف شده تخمین زده شده اند. از سوی دیگر، آزمایشگاه های فورتی گارد نیز بیش از ۱۳ هزار دامنه با موضوع جام جهانی را بین ماه های ژانویه تا می شناسایی کرده اند که حدود ۸.۸ درصد آنها کاملاً مخرب یا مشکوک بوده اند. علاوه بر بلیت ها، فروشگاه های جعلی برای فروش لباس و لوازم ورزشی تقلبی، سایت های پخش زنده دروغین که پس از دریافت حق اشتراک بدافزار روی سیستم نصب می کنند و سایت های شرط بندی جعلی که اسکن پاسپورت و عکس های سلفی کاربران را برای سرقت هویت جمع آوری می کنند، از دیگر بخش های این شبکه کلاهبرداری بزرگ هستند.
کمپین های فیشینگ و بدافزارهای بانکی پنهان شده در برنامه های پخش زنده مسابقات
شرکت بیت دیفندر ایمیل های جعلی قرعه کشی فیفا با وعده جوایز ۲ میلیون دلاری را ردیابی کرده است. اما برای هوادارانی که به دنبال پخش زنده و رایگان مسابقات هستند، خطر بزرگ تری روی گوشی های تلفن همراه وجود دارد. شرکت امنیتی ThreatFabric شاهد افزایش شدید برنامه های مخرب پخش زنده غیررسمی بوده است که بسیاری از آنها تظاهر می کنند برنامه محبوب RojaDirecta هستند. شرکت کاسپرسکی این برنامه ها را به تروجان های بانکی اندروید متصل دانسته است که برای خالی کردن حساب های بانکی و برنامه های رمز ارز طراحی شده اند و دو خانواده بزرگ از آنها به نام های Massiv و Perseus را شناسایی کرده است. این برنامه ها در گوگل پلی حضور ندارند و کاربر برای نصب آنها باید هشدارهای امنیتی گوشی خود را نادیده بگیرد.
سوء استفاده بدافزارها از ابزارهای دسترسی اندروید برای سرقت رمزهای عبور
پس از نصب، این بدافزارها از ابزارهای دسترسی یا همان Accessibility اندروید برای کنترل کامل گوشی استفاده می کنند. آنها می توانند صفحات ورود جعلی بانک ها را روی برنامه های واقعی نمایش دهند، کلیدهای فشرده شده توسط کاربر را ثبت کنند، کدهای یکبار مصرف پیامکی را سرقت نمایند و صفحه گوشی را از راه دور کنترل کنند. بدافزار Perseus که بر اساس کدهای لو رفته یک تروجان قدیمی به نام سربروس ساخته شده است، حتی برنامه های یادداشت برداری گوشی را برای پیدا کردن رمزهای عبور ذخیره شده و عبارات بازیابی کیف پول های دیجیتال جستجو می کند. به گفته محققان، ساده ترین نشانه کلاهبرداری این است که یک برنامه پخش زنده، درخواست دسترسی به منوی Accessibility یا همان قابلیت های دسترسی گوشی را داشته باشد.
فروش اطلاعات لو رفته کاربران فیفا و خطرات شبکه های وای فای شهری
اطلاعات ورود سرقت شده کاربران فیفا از هم اکنون در بازارهای سیاه در حال گردش است. شرکت فورتینت صدها هزار اطلاعات ورود کاربران و بیش از ۴۶۰۰ آدرس وب فیفا را در داده های جمع آوری شده توسط بدافزارهای سارق اطلاعات مانند Vidar و LummaC2 و RedLine پیدا کرده است. علاوه بر این، وای فای شهرهای میزبان نیز یک مشکل جدی است. بررسی های کاسپرسکی در شهرهای مکزیکو سیتی، مونتری و گوادالاخارا نشان داد که ۱۰ تا ۱۲ درصد شبکه های وای فای کاملاً باز و بدون رمز عبور هستند که این موضوع فضا را برای ایجاد هات اسپات های جعلی و جاسوسی از ترافیک اینترنت مسافران کاملاً مهیا می کند.
راهکارهای امنیتی برای هواداران و تیم های سایبری در طول مسابقات جام جهانی
برای در امان ماندن از این خطرات، کاربران باید بلیت های خود را فقط و فقط از سایت رسمی fifa.com خریداری کنند و آدرس را خودشان تایپ کنند. فعال سازی تایید هویت دو مرحله ای و عدم پرداخت وجه با ارز دیجیتال از دیگر نکات مهم است. در گوشی های اندرویدی، نباید به برنامه های پخش زنده اجازه دسترسی های مشکوک داد و در شهرهای میزبان بهتر است به جای وای فای عمومی از اینترنت دیتا استفاده شود. همچنین تیم های امنیتی سازمان ها باید دامنههای جدید ثبت شده با نام فیفا را به دقت رصد کنند. با توجه به اینکه حدود ۳۸۰۰ دامنه جعلی فیفا به صورت پارک شده و آماده فعال سازی هستند، اوج این حملات بین ۱۱ ژوئن تا ۱۹ جولای رخ خواهد داد.
نظرات در مورد : کلاهبرداری های جام جهانی فوتبال ۲۰۲۶ از هم اکنون آغاز شد سایت های جعلی، بدافزارهای بانکی و سرقت اطلاعات ورود کاربران