




 2 مهر ماه 1405
 0
من تا به حال روی بنرهای تبلیغاتی پرشمار «ارتقای رایگان» کلیک کردهام تا شیوه کارکرد این ترفندها را بررسی کنم؛ اما کمپینی که اخیراً کشف شده، بدون شک یکی از باورپذیرترین و حرفهایترین نمونههایی است که تا به امروز دیدهام.


به گزارش بخش اخبار فناوری زوم تک به نقل از دیجیتال ترندز (Digital Trends)، شرکت امنیت سایبری Malwarebytes بهتازگی از یک کمپین فیشینگ پیچیده پرده برداشته است که در قالب اهدای رایگان اشتراک «Claude Max x20» فعالیت میکند؛ اشتراکی پرطرفدار در حوزه هوش مصنوعی که در حالت عادی ۲۰۰ دلار در ماه قیمت دارد. این کمپین مخرب که معمولاً از طریق تبلیغات بدافزاری، کمپینهای مبتنی بر موتورهای جستجو یا پیامهای فیشینگ منتشر میشود، اطلاعات کارت بانکی شما را سرقت نمیکند، بلکه هدفی بهمراتب ارزشمندتر را نشانه رفته است: اطلاعات حساس حساب کاربری گوگل (Google Account) شما.
این ترفند کلاهبرداری فیشینگ چگونه کاربران هوش مصنوعی را به دام میاندازد؟
اما این کلاهبرداری دقیقاً چگونه کاربران را فریب میدهد؟ صفحه جعلی طراحیشده توسط هکرها، قربانیان را با پیامی بسیار جذاب و وسوسهانگیز به دام میاندازد. در این صفحه ادعا میشود که شرکت Anthropic (توسعهدهنده چتبات محبوب Claude) بهتازگی به یک رکورد تاریخی و بزرگ در تعداد کاربران دست یافته است و برای جشن گرفتن این موفقیت، قصد دارد هزاران اشتراک رایگان سرویس Claude Max را به کاربران اهدا کند.
اگر چنین ادعایی بهتنهایی در یک صفحه وب ساده به نمایش درمیآمد، قطعاً مشکوک و غیرقابلباور بود. با این حال، کلاهبرداران سایبری لوگوهای اصلی شرکت را با دقت جعل کردهاند، نظرات پنجستاره ساختگی قرار دادهاند و حتی یک تایمر شمارش معکوس برای القای حس فوریت به صفحه افزودهاند؛ در حالی که هیچکدام از این موارد واقعیت ندارد.

نکتهای که باعث جلب اعتماد کاربران نسبت به این حمله در مقایسه با سایر روشهای کلاهبرداری اینترنتی میشود، این است که این سایت هرگز شماره کارت یا اطلاعات پرداخت مالی را درخواست نمیکند. البته این موضوع صرفاً طعمهای برای عادی جلوه دادن ماجراست. پنجره بازشونده روی صفحه از کاربران میخواهد برای دریافت این آفر ویژه وارد حساب خود شوند و این همان تله اصلی ماجرا است.
این صفحه وب مشابه سایتهای معتبر به شما امکان میدهد از طریق حساب گوگل یا اپل وارد شوید. اما با ترفندی هوشمندانه، گزینه ورود با حساب اپل «غیرقابل دسترس» نمایش داده میشود تا همه کاربران اجباراً به سمت ورود جعلی به حساب گوگل هدایت شوند.
چرا پنجره ورود جعلی گوگل تا این حد متقاعدکننده و خطرناک است؟
با کلیک روی دکمه ورود «Sign in with Google»، یک پنجره مرورگر شبیهسازیشده و جعلی درست در داخل همان صفحه وب باز میشود که کاربر میتواند حتی مانند یک پنجره عادی آن را روی صفحه جابهجا کند. این پنجره شامل آدرس اینترنتی با املای کاملاً صحیح و آیکون قفل امنیتی (Padlock) مرورگر است که البته هر دوی آنها کاملاً ساختگی هستند.

به محض اینکه اطلاعات کاربری و رمز عبور حساب گوگل خود را در این فیلد وارد کنید، مهاجمان کنترل کامل آن را به دست میآورند. ناگفته نماند که این نفوذ به آنها اجازه میدهد به تمامی ایمیلها، اسناد حساس، اطلاعات بانکی ذخیرهشده دسترسی پیدا کنند و حتی با تغییر رمز عبور جیمیل، دسترسی صاحب اصلی را برای همیشه مسدود سازند.
علاوه بر این، اگر از قابلیت ورود یکپارچه گوگل برای ورود به سایر پلتفرمها و سرویسهای اینترنتی استفاده میکنید، هکرها به تمامی آن سرویسها نیز دسترسی پیدا خواهند کرد. به همین دلیل است که از دست دادن حساب گوگل، خسارتی بهمراتب سنگینتر و فاجعهبارتر از اطلاعات بانکی در پی دارد.
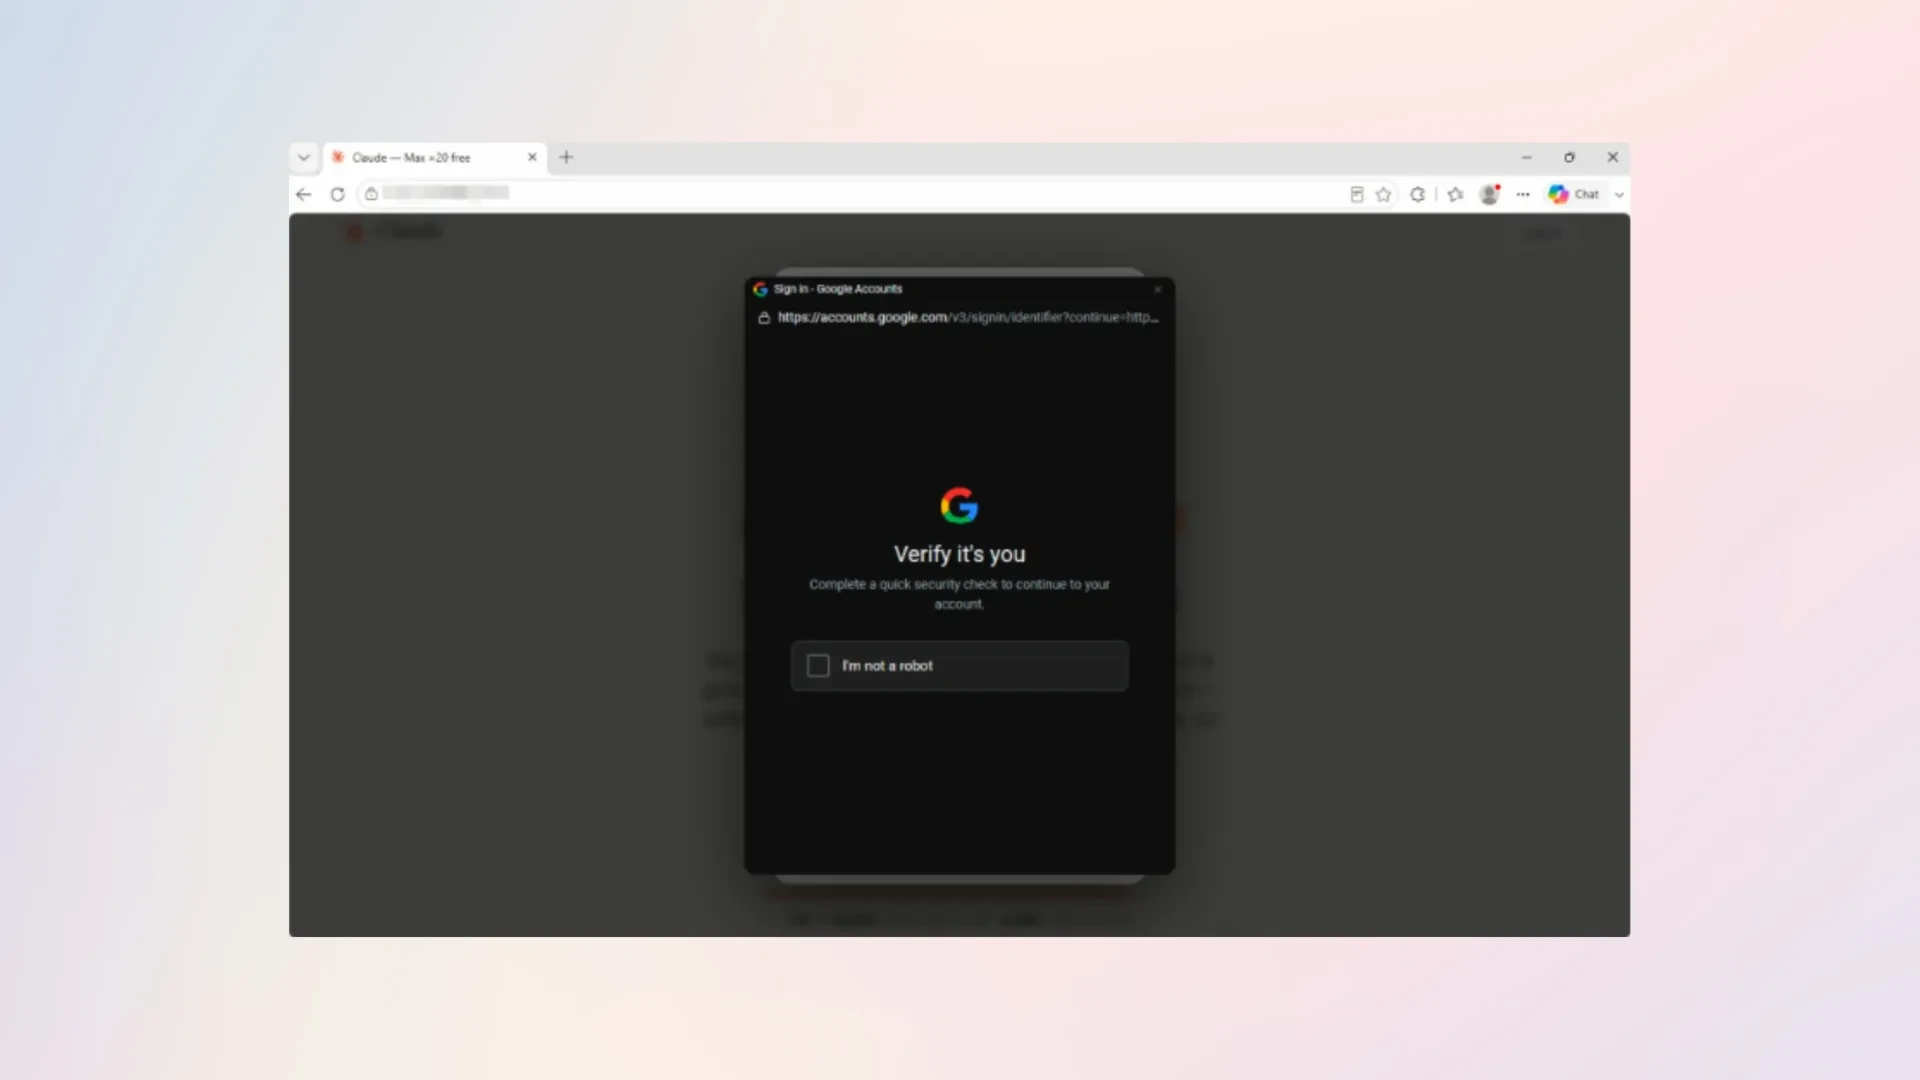
راهکارهای حیاتی برای در امان ماندن از فیشینگ ابزارهای هوش مصنوعی
بهترین توصیهای که میتوانم به شما داشته باشم این است: هرگز فریب وعده خدمات رایگان و گرانقیمت در فضای اینترنت را نخورید. اگر پیشنهادی را مشاهده کردید که به نظرتان قانونی و معتبر آمد، همیشه پیش از اقدام، صحت آن را از طریق وبسایت رسمی شرکت ارائهدهنده، کانالهای رسمی در شبکههای اجتماعی یا پشتیبانی تأییدشده استعلام بگیرید.
نظرات در مورد : دام خطرناک هکر ها با وعده اشتراک ۲۰۰ دلاری رایگان Claude Max؛ هشدار برای سرقت حساب گوگل