



 5 آبان ماه 1404
 0
مرورگر شما میخواهد مدیریت پسوردهای شما را بر عهده بگیرد. شاید این کار برای روانتر کردن تجربه وبگردی شما در جنگ داغ مرورگرها باشد، یا شاید واکنشی به محبوبیت مدیران پسورد (password managers) است. دلیلش هرچه که باشد، بدون شک شما هم صدها پاپآپ را دیدهاید که هنگام وبگردی آنلاین، پیشنهاد ذخیره اطلاعات کاربریتان را میده دهند.


به گزارش بخش اخبار فناوری زوم تک به نقل از WIRED، چند سال پیش، این ایده چندان خوبی نبود، اما زمانه تغییر کرده است. محبوبترین مرورگر جهان، گوگل کروم (Google Chrome)، اکنون یک ابزار مدیریت پسورد نسبتاً قوی دارد، همانطور که سافاری (Safari) اپل نیز از آن بهرهمند است؛ این ابزارها شامل گزینههای امنیتی هستند که رایجترین انتقادات به مدیران پسورد مبتنی بر مرورگر را برطرف کردهاند. اگر از مدیر پسورد استفاده نمیکنید و در حال استفاده مجدد از همان چند پسورد قدیمی با یک حرف بزرگ یا علامت تعجب اضافه هستید، ذخیره پسوردهای منحصربهفرد در مرورگرتان امنتر از کاری است که اکنون انجام میدهید. با این حال، مدیران پسورد مبتنی بر مرورگر یک مشکل ذاتی دارند؛ مشکلی که با روشهای احراز هویت بهتر یا رمزنگاری برتر حل نمیشود.
پیشرفت های چشمگیر در مدیران پسورد مرورگرها
داستانی وجود دارد که میگوید مدیر پسورد مرورگر شما به اندازه یک مدیر پسورد تجاری شخص ثالث امن نیست. حقیقتی در این احساس وجود دارد، اما نیاز به ظرافت دارد. در واقعیت، مدیر پسورد مرورگر شما بسیار امن است و استفاده از آن بسیار برتر از یادداشت کردن پسوردها در اپلیکیشن نوت یا استفاده از یک پسورد یکسان در وبسایتهای مختلف است.
در ادامه به مسائل امنیتی خواهم پرداخت، اما باید با جایی که مدیران پسورد مرورگر امروز ایستادهاند شروع کنیم. من به کروم و مدیر پسورد گوگل (Google Password Manager) نگاه خواهم کرد، نه برای ایراد گرفتن از گوگل، بلکه به این دلیل که این مرورگر به طور قاطع محبوبترین مرورگر در جهان است. گوگل همچنین به طور مداوم مدیر پسورد کروم را بهروزرسانی کرده و اکنون در جایگاه بسیار بهتری نسبت به گذشته قرار دارد.
اول، رمزنگاری (encryption). تفاوت اصلی بین مدیر پسورد گوگل و یک مدیر پسورد تجاری در *نوع* رمزنگاری مورد استفاده نیست، بلکه در *نحوه* استفاده از آن است. یک مدیر پسورد مانند Proton Pass از رمزنگاری دانش صفر (zero-knowledge encryption) استفاده میکند. این بدان معناست که اگرچه این سرویس پسوردهای رمزنگاریشده شما را نگهداری میکند، اما کلید رمزگشایی آن پسوردها را در اختیار ندارد.
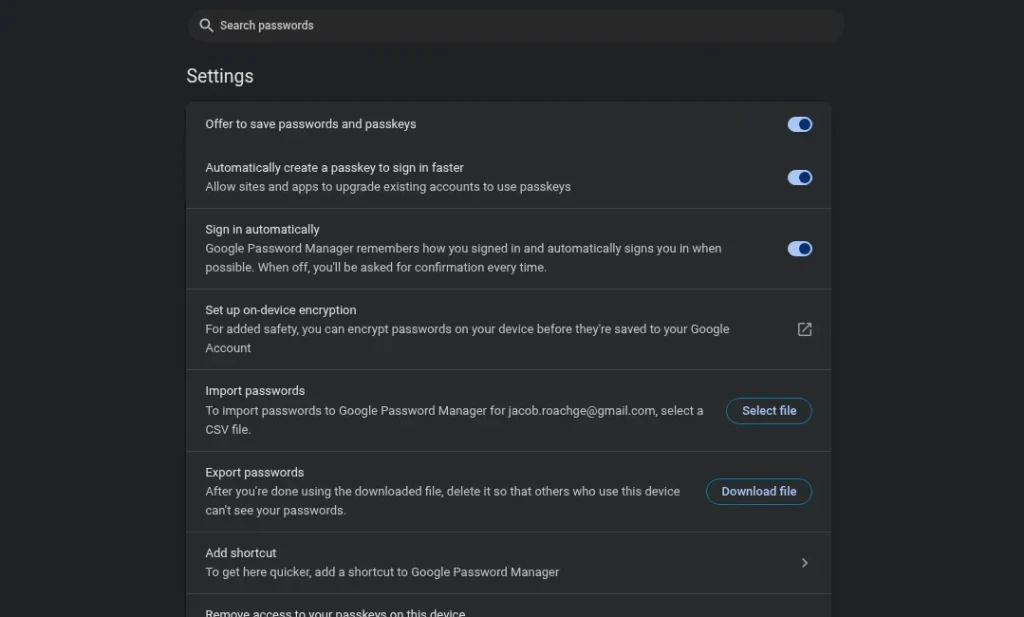
به طور پیشفرض، گوگل کلید رمزنگاری شما را مدیریت میکند، اما به شما این امکان را میدهد که رمزنگاری روی دستگاه (on-device encryption) را تنظیم کنید، که عملکردی مشابه معماری دانش صفر دارد. پسوردهای شما قبل از ذخیره شدن روی دستگاهتان رمزنگاری میشوند و شما کلید را مدیریت میکنید. صرفنظر از نحوه عملکرد رمزنگاری، گوگل از AES استفاده میکند که همچنان استاندارد طلایی امنیت در میان مدیران پسورد است.
قبلاً رمزگشایی پسوردهای کروم کار سادهای بود و به چیزی بیش از یک اسکریپت پایتون و دانستن محل ذخیره فایلها نیاز نداشت. اما حتی در اینجا نیز، گوگل سطح امنیت را بالا برده است. رمزنگاری وابسته به اپلیکیشن (App-bound encryption) آن روشها را بیاعتبار کرده و شکستن پسوردها بسیار پیچیدهتر از گذشته شده است. علاوه بر این، گوگل با Windows Hello یکپارچه شده است. اگر بخواهید، میتوانید هر بار که وارد سیستم میشوید، با درخواست پین یا احراز هویت بیومتریک، از پسوردهایتان توسط Windows Hello محافظت کنید.
مرورگرهای دیگر به این اندازه امن نیستند. برای مثال، فایرفاکس (Firefox) به وضوح اعلام میکند که اگرچه پسوردهای ذخیره شده در فایرفاکس رمزنگاری میشوند، «کسی که به پروفایل کاربری کامپیوتر شما دسترسی داشته باشد، همچنان میتواند آنها را ببیند یا استفاده کند.» Brave نیز به روشی مشابه عمل میکند، اگرچه گمان میکنم بیشتر افرادی که از Brave استفاده میکنند، در حال حاضر از یک مدیر پسورد شخص ثالث (و احتمالاً یک VPN) استفاده میکنند.
صرفنظر از این، ذخیره پسوردهای شما حتی در یک مرورگر با امنیت کمتر مانند فایرفاکس، کیلومترها بهتر از عدم استفاده از مدیر پسورد است. و مرورگرهایی که در صدر سهم بازار قرار دارند، یعنی کروم و سافاری، در چند سال گذشته شیوههای امنیتی خود را به طور گستردهای بهبود بخشیدهاند. مشکل رمزنگاری نیست – مشکل قرار دادن تمام تخممرغها در یک سبد است.
بیایید درباره امنیت عملیاتی (OpSec) صحبت کنیم
OpSec یا امنیت عملیاتی، معمولاً اصطلاحی است که هنگام صحبت در مورد دادههای حساس در سازمانهای دولتی یا خصوصی استفاده میشود، اما شما میتوانید به امنیت خودتان نیز از دریچه OpSec نگاه کنید. اگر شما یک مهاجم بودید و میخواستید پسوردهای کسی را بدزدید، چگونه این کار را میکردید؟ من میدانم اول کجا را نگاه میکردم.
حتی با وجود اقدامات امنیتی بهتر، هدف یک مدیر پسورد مبتنی بر مرورگر این است که مردم را به استفاده از مدیران پسورد ترغیب کند. این هدف باید با میزان آسانی استفاده از آن مدیر پسورد متعادل شود. در یک پست وبلاگی که تغییرات روشهای احراز هویت گوگل را از Google I/O امسال اعلام میکرد، این شرکت هفت بار به کاهش «اصطکاک» (friction) اشاره میکند، در حالی که «رمزنگاری» اصلاً ذکر نشده است. این چیز بدی نیست، اما گواهی بر نحوه طراحی این ابزارها است.
لازم نیست کلمات را از یک پست وبلاگی بیرون بکشید تا این تمرکز را ببینید. گوگل به شما این امکان را میدهد که Windows Hello یا احراز هویت بیومتریک را با مدیر پسورد گوگل روشن کنید. هر بار که میخواهید پسوردی را پر کنید، باید احراز هویت شوید. این بدون شک امنتر از عدم احراز هویت در هر بار است، اما این تنظیم به طور پیشفرض خاموش است. این کار «اصطکاک» ایجاد میکند.
بدون روشن بودن این تنظیم، هر کسی که به یک کامپیوتر لاگین شده دسترسی داشته باشد، میتواند وارد مرورگر شما شده، به تنظیمات برود و پسوردهای شما را به صورت متن ساده (plaintext) ببیند (و حتی خروجی بگیرد). اگر من به کامپیوتر شخصی دسترسی داشتم و میخواستم پسوردها را بدزدم، اولین جایی که میرفتم مدیر پسورد مرورگر بود.
نگرانکنندهتر، هدفی است که روی پشت اکانت گوگل شما قرار دارد. همین چند ماه پیش، جیمیل (Gmail) دچار نقض داده (data breach) شد و اگرچه هیچ اطلاعات حساسی به سرقت نرفت، گوگل از ۲.۵ میلیارد کاربر (حدود یک سوم جمعیت جهان) خواست تا پسوردهای خود را بهروز کنند. اگر یک مهاجم بتواند با موفقیت کنترل اکانت شما را به دست بگیرد، ایده خوبی نیست که علاوه بر دسترسی افسارگسیخته به ایمیل و هر سرویسی که اکانت گوگل خود را به آن متصل کردهاید، پسوردهایتان را نیز به او بدهید.
به گفته گوگل، تسخیر حساب کاربری (Account takeovers)، عمدتاً به دلیل فیشینگ (phishing) رخ میدهد. باز هم، با نگاهی از دریچه OpSec، قفل کردن پسوردهای تمام حسابهایتان پشت یک حسابی که یک هدف با ارزش است، بهترین ایده نیست. این انتقاد از گوگل نیست. این فقط واقعیت داشتن یک حساب واحد است که تا این حد در زندگی آنلاین فراگیر شده است.
راههایی برای جلوگیری از تسخیر حساب کاربری وجود دارد، از جمله احراز هویت چند عاملی (MFA) و روشهای احراز هويت وابسته به دستگاه مانند پسکیها (passkeys). هم گوگل و هم اپل این گزینهها را برای افزایش امنیت حساب شما ارائه میدهند. با این حال، اگر به کاهش ریسک نگاه کنیم، ذخیره پسوردهای شما در یک مدیر پسورد شخص ثالث، لایه محافظتی دیگری فراتر از قفل کردن یک حساب واحد و با ارزش به شما میدهد.
فراتر از امنیت: امکانات مدیران پسورد تجاری
امنیت در نگاه اول و مهمتر از همه هنگام بررسی مدیران پسورد قرار دارد، اما بیایید از جزئیات غافل نشویم و کل تصویر را ببینیم. یک مدیر پسورد تجاری امکانات و قابلیتهای بسیار بیشتری را به همراه دارد.
برای مثال، Proton Pass به شما امکان دسترسی به ایمیلهای مستعار (email aliases) را میدهد تا احتمال نشت آدرس ایمیل شما در یک نقض داده را کاهش دهد. 1Password به شما حالت سفر (Travel Mode) را میدهد تا گاوصندوقهای (vaults) خود را هنگام سفر پاکسازی کنید. Bitwarden به شما این امکان را میدهد که در صورت تمایل، با یک گزینه خود-میزبان (self-hosted)، کل گاوصندوق خود را از اینترنت خارج کنید. اینها جدا از تنوع دادههایی است که میتوانید در یک مدیر پسورد شخص ثالث ذخیره کنید، از جمله اسناد و یادداشتهای رمزنگاریشده، و ورودیهای سفارشی برای هر داده دیگری که میخواهید ذخیره کنید.
یک مدیر پسورد اختصاصی مانند NordPass به شما امکان اشتراکگذاری ورودیهایتان را میدهد. شما میتوانید پسوردهای ذخیره شده در مدیر پسورد گوگل و iCloud Keychain را به اشتراک بگذارید، اما فقط در اکوسیستمهای خودشان. با یک مدیر پسورد شخص ثالث، من میتوانم، برای مثال، پسورد وای-فای خود را با کسی به اشتراک بگذارم، حتی اگر او حسابی نداشته باشد.
استفاده از هر مدیر پسوردی بهتر از عدم استفاده از آن است، بنابراین اگر به دلیل اینکه شنیدهاید مدیر پسورد مرورگرتان ناامن است از آن دوری میکنید و در نتیجه، از یک پسورد یکسان در وبسایتهای مختلف استفاده میکنید، دست نگه دارید. مرورگر شما امنتر است. اما برای افرادی که برای امنیت بهتر، کمی «اصطکاک» را تحمل میکنند، یک مدیر پسورد شخص ثالث بهترین راه است.
جیکوب روچ (Jacob Roach) نویسنده و منتقد محصول در WIRED است که بر محصولات نرمافزار به عنوان سرویس (SaaS)، از جمله VPNها، مدیران پسورد، فضای ذخیرهسازی ابری و آنتیویروسها تمرکز دارد. او قبلاً به عنوان گزارشگر ارشد در Digital Trends کار میکرد و به کارهای او در فاکس نیوز، بیزنس اینسایدر و فیوچریسم و غیره استناد شده است.
نظرات در مورد : مدیر پسورد مرورگرها امن تر از همیشه شدهاند؛ اما چرا کارشناسان استفاده از آنها را توصیه نمیکنند؟