



 26 آذر ماه 1403
 0

به گزارش زوم تک از هکر نیوز، یک مخزن گیتهاب که به تازگی حذف شده است، ابزاری مخرب برای وردپرس را تبلیغ میکرد که ظاهرا به کاربران امکان انتشار پست در این سیستم مدیریت محتوا را میداد. اما در واقع، این ابزار بیش از ۳۹۰ هزار اعتبارنامه وردپرس را به سرقت برده است!


این فعالیت مخرب بخشی از یک کمپین حمله گستردهتر توسط یک عامل تهدید ناشناس به نام MUT-1244 است که شامل فیشینگ و چندین مخزن گیتهاب حاوی کدهای مخرب برای سوء استفاده از آسیبپذیریهای شناخته شده است.
محققان امنیتی معتقدند که قربانیان این حملات، عمدتا متخصصان امنیت و محققان امنیتی بودهاند که اطلاعات حساسی مانند کلیدهای خصوصی SSH و کلیدهای دسترسی AWS آنها به سرقت رفته است.
در سالهای اخیر، مهاجمان به طور فزایندهای از افشای آسیبپذیریها سوء استفاده کرده و مخازن گیتهاب جعلی ایجاد میکنند که ادعا میکنند حاوی کدهای اثبات مفهوم برای این آسیبپذیریها هستند، اما در واقع برای سرقت اطلاعات و حتی اخاذی از کاربران طراحی شدهاند.
کمپینهای انجام شده توسط MUT-1244 نه تنها از مخازن گیتهاب مخرب استفاده میکنند، بلکه از ایمیلهای فیشینگ نیز برای ارسال بدافزار مرحله دوم استفاده میکنند. این بدافزار قادر به استخراج ارز دیجیتال، سرقت اطلاعات سیستم، کلیدهای خصوصی SSH و محتویات پوشههای خاص مانند ~/.aws است.
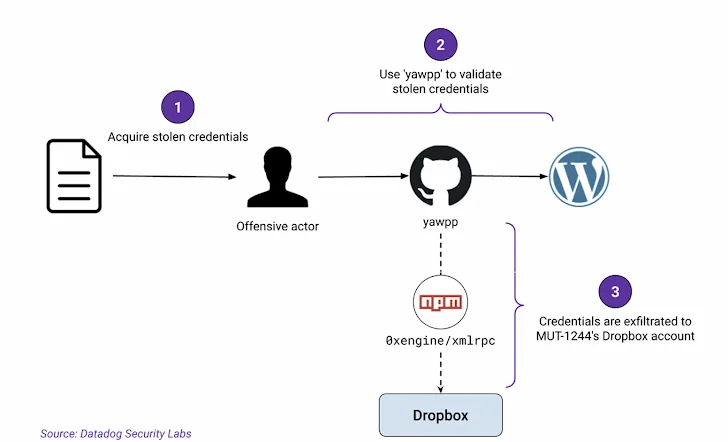
یکی از این مخازن، “github[.]com/hpc20235/yawpp” بود که ادعا میکرد ابزاری برای انتشار پست در وردپرس است. این مخزن قبل از حذف شدن توسط گیتهاب، حاوی دو اسکریپت بود: یکی برای اعتبارسنجی اعتبارنامههای وردپرس و دیگری برای ایجاد پست با استفاده از API XML-RPC.
اما این ابزار همچنین حاوی کد مخربی به شکل یک وابستگی npm جعلی به نام @0xengine/xmlrpc بود که همان بدافزار را مستقر میکرد. این بسته در اکتبر ۲۰۲۳ به عنوان یک سرور و کلاینت XML-RPC مبتنی بر جاوا اسکریپت برای Node.js منتشر شده بود و اکنون دیگر برای دانلود در دسترس نیست.
گفته میشود که پروژه گیتهاب yawpp بیش از ۳۹۰ هزار اعتبارنامه، احتمالا برای حسابهای وردپرس، را به یک حساب کاربری دراپ باکس تحت کنترل مهاجم ارسال کرده است.
روش دیگری که برای ارسال بدافزار استفاده میشود، ارسال ایمیلهای فیشینگ به دانشگاهیان است که آنها را فریب میدهد تا روی لینکهایی کلیک کنند که به آنها دستور میدهد ترمینال را باز کرده و یک دستور shell را برای انجام یک بهروزرسانی کرنل کپی کنند. این اولین باری است که حملهای به سبک ClickFix علیه سیستمهای لینوکس ثبت میشود.
MUT-1244 توانسته است سیستم دهها قربانی، عمدتا متخصصان امنیت و محققان امنیتی را که به دانلود کدهای سوء استفاده علاقهمند بودهاند، به خطر بیندازد. این امر به MUT-1244 اجازه داده است به اطلاعات حساسی از جمله کلیدهای خصوصی SSH، اعتبارنامههای AWS و تاریخچه دستورات دسترسی پیدا کند.
نظرات در مورد : خبر فوری: اطلاعات ورود به ۳۹۰ هزار سایت وردپرسی لو رفت!